Rétrospective de l'événement Cybersecurity Talk Zürich
Une cyberattaque commence rarement en fanfare. Elle débute souvent par un compte piraté, une pièce jointe infectée, une faille non corrigée ou une connexion suspecte qui ne se remarque qu’après coup. Lors du Cybersecurity Talk de Zurich, une chose est apparue clairement : lorsqu’une entreprise est victime de cybercriminalité, il ne s’agit pas seulement d’une question technique. Il s’agit de prises de décision, de la conservation des preuves, de la communication de crise, de la reprise des activités et de la question de savoir qui assume quel rôle en cas d’urgence.
Cet après-midi-là, une soixantaine de participants ont pu découvrir trois perspectives différentes sur une même menace : le point de vue de la brigade d'enquête cybercriminalité de la police cantonale de Zurich, l'expérience d'une entreprise réellement touchée et le quotidien d'un centre d'opérations de sécurité chargé de détecter et de contenir les attaques à un stade précoce.
Avec Stefan Gruner, chef du service des enquêtes cybercriminalité de la police cantonale de Zurich, Roger Mattmann, ancien RSSI du groupe AMAG et aujourd’hui responsable du service spécialisé de la sécurité de l’information (FSIS) au sein de la Direction des finances du canton de Zoug, ainsi que Tobias Meier, directeur technique de MTF Solutions, une chose est apparue clairement : la cybersécurité concerne aussi bien la direction, le service informatique, les collaborateurs, les processus que les partenaires externes.
La cybercriminalité n'est pas un cliché de « hoodie »
Stefan Gruner a ouvert la séance en offrant un aperçu que l'on a rarement l'occasion d'avoir : comment la police travaille-t-elle lorsqu'une cyberattaque n'est plus une simple hypothèse, mais devient l'objet d'une enquête ?
Gruner a montré que les enquêtes cybercriminelles vont bien au-delà de la simple collecte d’indices techniques. Il faut d’abord comprendre ce qui s’est réellement passé. Viennent ensuite la conservation des preuves, les traces numériques, les supports de données, les fichiers journaux, le trafic réseau et la coopération internationale. L’objectif de la police n’est pas de remettre en marche le système informatique d’une entreprise. Sa mission consiste à identifier les auteurs, à les localiser et à saisir des preuves exploitables.
M. Gruner a illustré le degré de professionnalisme actuel de la cybercriminalité à l’aide de l’exemple des ransomwares. Derrière de nombreuses attaques, on ne trouve pas des individus isolés en sweat à capuche, mais des organisations fonctionnant selon une division du travail, composées de développeurs, d’affiliés, d’analystes, de blanchisseurs d’argent et de négociateurs. La cybercriminalité est donc depuis longtemps un modèle économique, avec des rôles clairement définis, des processus bien rodés et un objectif simple : gagner de l’argent.
M. Gruner n’a pas non plus omis de mentionner le principal point faible : l’être humain. De nombreuses attaques aboutissent non pas grâce à une technologie sophistiquée, mais à cause d’une négligence banale. Son constat, tiré de son expérience sur le terrain, est sans appel : il est « vraiment effrayant » de constater à quel point de nombreux mots de passe sont encore médiocres – un mot de passe plus sûr que « Admin » suffirait déjà à éviter bien des problèmes.
L’intelligence artificielle est également un sujet d’actualité pour les enquêtes cybercriminelles, même si son rôle est plus modeste qu’on ne le présente souvent. Il n’existe pas de « bouton » unique permettant à l’IA de mener de manière autonome des attaques complètes. Ce qui augmente nettement, en revanche, c’est l’ampleur prise par certains éléments d’attaque : l’ingénierie sociale pour repérer la structure d’une entreprise, ou la rédaction d’e-mails de hameçonnage. La police n’a toutefois pas encore pu constater de manière claire un effet global mesurable sur le nombre de cas.
Pour les PME, un message était particulièrement important : signaler rapidement les incidents aide. Non pas parce que la police restaure ensuite la sauvegarde ou répare les systèmes, mais parce que chaque signalement aide à identifier les liens, à préserver les traces et à lutter contre le problème dans son ensemble. En cas d’urgence, l’idéal est donc que le service informatique, les intervenants en cas d’incident, la direction, le service juridique et la police se réunissent autour d’une même table. Les rapports des intervenants en cas d’incident sont particulièrement précieux pour les enquêtes, car ils montrent où les attaquants se sont introduits dans le système et ce qui s’est réellement passé.
Sur la question du paiement d’une rançon, M. Gruner s’est également montré clair, mais réaliste. La police recommande de ne pas payer. Dans le même temps, il a fait preuve de compréhension envers le fait que, en cas d’urgence, les entreprises peuvent être confrontées à une décision existentielle : payer ou risquer de ne plus pouvoir poursuivre leur activité. C’est précisément pour cette raison que beaucoup de choses se décident en amont : lors de la préparation, des sauvegardes, de la définition des responsabilités et du choix des personnes à contacter immédiatement en cas d’urgence.
« La police recherche des indices et les auteurs des faits, pas la prochaine sauvegarde. C'est pourquoi nous recommandons toujours de faire appel à un spécialiste des incidents informatiques : son rapport est d'une valeur inestimable pour notre enquête. »
L'attaque qui a failli tourner au désastre absolu
Roger Mattmann a ensuite montré comment une cyberattaque est perçue du point de vue d’une entreprise touchée. Non pas comme un risque abstrait, mais comme une situation dans laquelle il faut soudainement prendre des décisions qui affectent l’activité, la communication et la confiance des clients.
Fin janvier 2020, le groupe AMAG a été victime d’une cyberattaque. À l’époque, AMAG avait annoncé publiquement que ses systèmes informatiques avaient été attaqués depuis l’extérieur et que certains processus pourraient connaître des perturbations en raison de travaux de sécurité. Ce qui se cachait derrière ce communiqué laconique était nettement plus complexe : selon le rapport de développement durable d’AMAG, l’entreprise a été alertée par l’ancien Centre national de cybersécurité, anciennement MELANI, après qu’une adresse IP suspecte eut été contactée depuis le réseau d’AMAG. Un e-mail de hameçonnage reçu environ un mois auparavant est considéré comme le point d’entrée probable.
Mattmann a illustré à quel point la situation était critique : les attaquants disposaient déjà de droits d’administrateur de domaine – soit, pratiquement, le contrôle suprême au sein de l’entreprise. La réaction a été radicale : AMAG s’est déconnectée d’Internet. Pour une entreprise comptant environ 300 garages, cela a eu des répercussions considérables sur le quotidien : plus d’essais routiers, plus de réparations, plus de commandes de pièces détachées. Même le télétravail n’était soudain plus une option : sans connexion Internet, tous les collaborateurs ont dû se rendre au bureau, où il n’y avait tout simplement pas assez de postes de travail pour tout le monde. La cyberattaque n’est donc pas seulement devenue un incident informatique, mais un état d’urgence opérationnel.
Comme un simple nettoyage ne suffisait pas lorsque les droits d’administrateur de domaine avaient été compromis, AMAG a opté pour une refonte complète : environ 5 100 PC ont été réinstallés, et les anciens et nouveaux environnements ont fonctionné en parallèle pendant des mois. Ce qui, vu de l’extérieur, ressemblait à une attaque repoussée, a signifié en interne sept mois de pression, de travail le week-end, de dépannage et de prises de décision sous haute pression.
Pour Mattmann, un point commun ressortait de presque toutes les causes d’une cyberattaque : l’humain. Qu’il s’agisse d’un système patché trop tard, d’un mot de passe trop faible ou de l’ouverture d’un e-mail de hameçonnage, il y a presque toujours, au final, une décision humaine derrière tout cela. Même une faille technique est souvent, en fin de compte, une « erreur humaine » lorsqu’une mise à jour disponible reste en attente pendant des jours au lieu d’être installée immédiatement. Il a illustré la rapidité avec laquelle cela peut être exploité à l’aide d’un exemple tiré de sa propre expérience : après la révélation d’une faille de sécurité, la première tentative d’attaque contre un système non encore corrigé a eu lieu en l’espace de cinq minutes seulement.
Aucune rançon n’a été versée. Malgré cela, selon Mattmann, AMAG a investi près de six millions de francs. Une grande partie de cette somme n’a pas simplement été consacrée à de nouveaux outils de sécurité, mais à la refonte de structures devenues obsolètes, à la modernisation et à la mise en place d’un fonctionnement plus rigoureux et mieux contrôlable.
La leçon qu’il en a tirée est pragmatique : les entreprises doivent savoir, bien avant qu’un incident grave ne survienne, qui assume quel rôle. Les personnes clés en interne, issues des services informatiques et des départements métier, qui connaissent les systèmes, les interdépendances et les autorisations, et qui peuvent être immédiatement dégagées de leurs tâches quotidiennes en cas d’urgence, revêtent une importance particulière. Les spécialistes externes sont importants. Mais sans connaissances internes, toute réaction est ralentie.
Pour sa communication ouverte autour de cet incident, AMAG s’est vu décerner par la suite le premier ISSS Courage Award. Ce prix vise à encourager les entreprises à rendre publics les incidents de cybersécurité et les enseignements qui en sont tirés, ainsi qu’à réduire la stigmatisation liée aux cyberattaques.
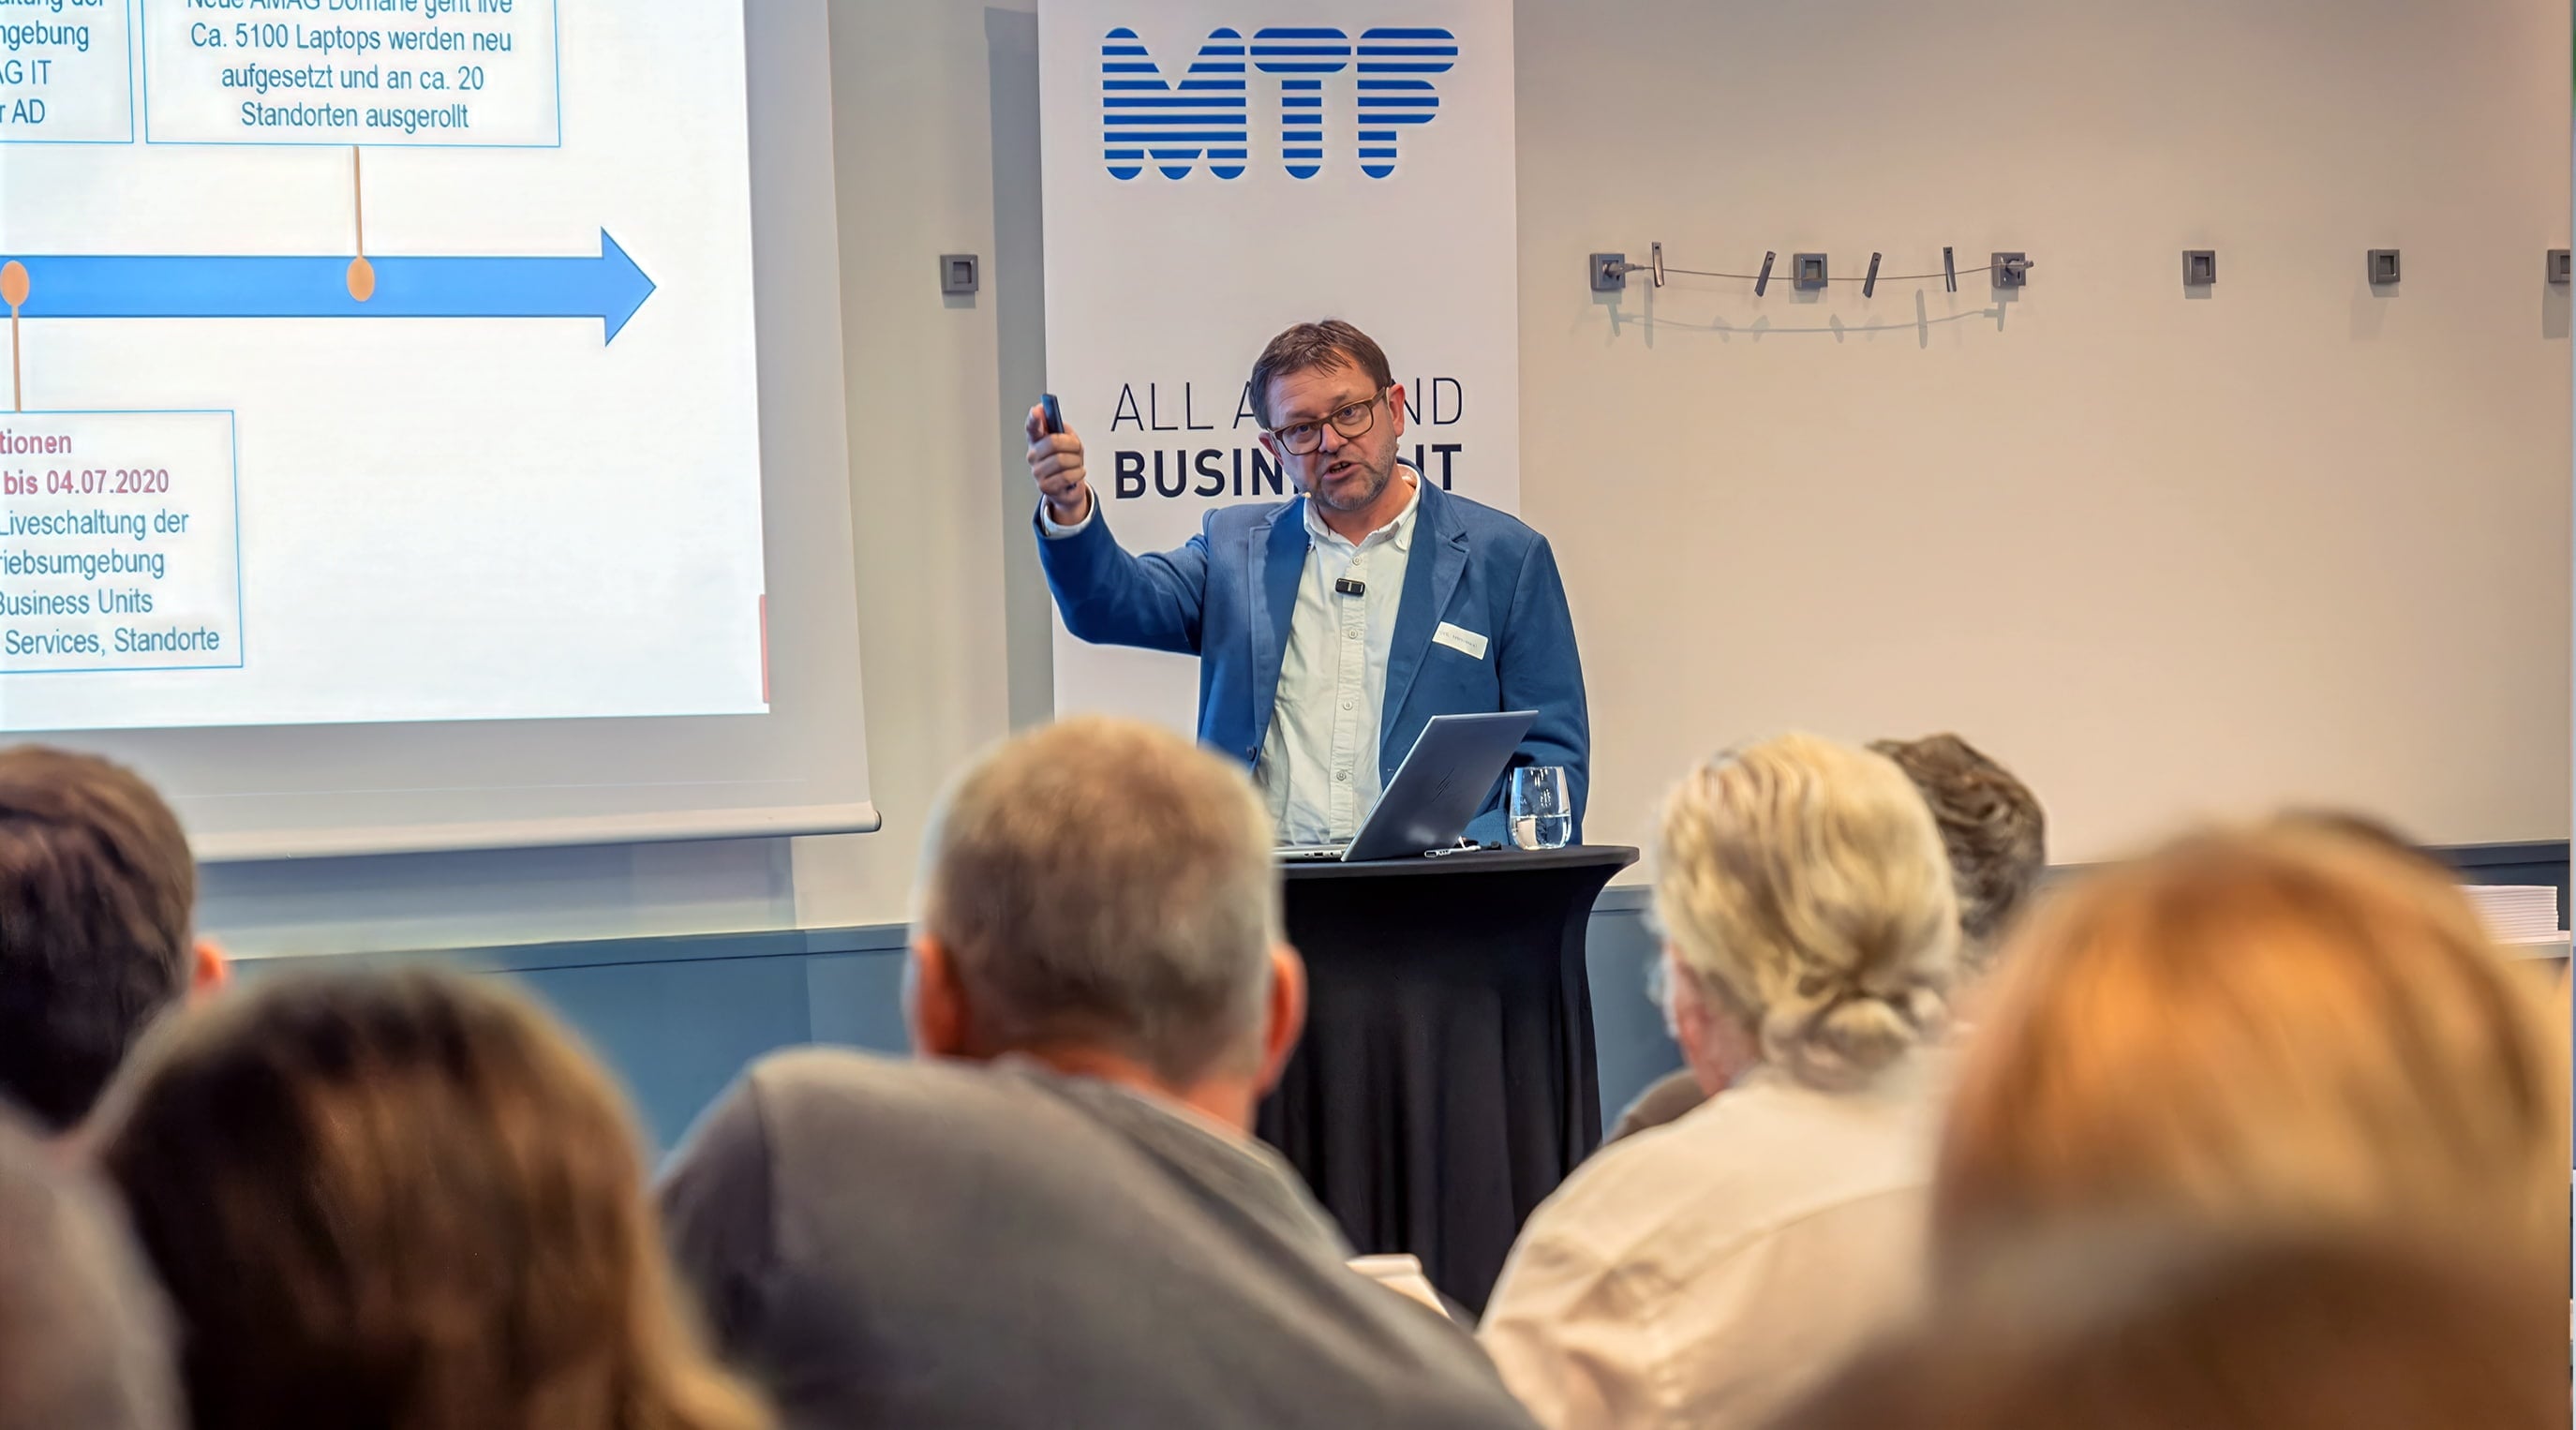
« La cybersécurité ne commence pas en cas d'urgence. Lorsque l'attaque devient visible, la seule question qui se pose est de savoir dans quelle mesure une entreprise est bien préparée. »
Défense active : la technologie détecte, les humains décident
Pour conclure, Tobias Meier, directeur technique de MTF Solutions, a fait le lien entre l’expérience de la crise et la défense au quotidien. En effet, avant qu’une attaque ne devienne une affaire relevant de la police ou de la cellule de crise, il y a généralement des premiers signaux : une connexion inhabituelle, un lien suspect, un compte piraté ou une activité qui ne correspond pas au comportement normal.
C’est précisément là qu’intervient un centre d’opérations de sécurité. Il ne se contente pas de collecter des alertes techniques, mais aide à filtrer les incidents pertinents parmi les nombreux signaux individuels. Tobias Meier a montré à quel point cette interaction entre la technologie, les collaborateurs et l’organisation est importante. Les pare-feu, les antivirus ou les systèmes XDR constituent la base technique. Mais ce qui est déterminant, c’est de savoir si des collaborateurs formés, des processus clairs et un plan d’urgence efficace permettent d’en faire une défense performante.
Une grande partie des attaques actuelles se déroule là où les entreprises travaillent au quotidien : dans Microsoft 365. Plus de 80 % des incidents de sécurité traités par MTF l’année dernière étaient liés à cette plateforme. La raison est évidente : pratiquement aucun autre système ne regroupe les e-mails, les discussions Teams, OneDrive, SharePoint, les calendriers et la communication interne en un seul et même endroit.
« Un seul compte Microsoft 365 compromis ne donne pas seulement accès à une boîte mail : il expose toute l'entreprise. »
Meier a expliqué pourquoi de telles attaques sont si dangereuses pour les entreprises. La première étape semble souvent anodine : un message bien rédigé, un expéditeur apparemment familier, un lien vers une prétendue page de connexion. Mais celui qui confirme son identifiant à cet endroit risque, dans certaines circonstances, de révéler aux pirates non seulement son nom d'utilisateur et son mot de passe, mais aussi sa session active. L'authentification multifactorielle classique peut être contournée dans de tels scénarios, car le pirate s'interpose entre l'utilisateur et le système cible.
C’est souvent à ce moment-là que le véritable danger commence. Les pirates n’ont pas besoin de procéder immédiatement au chiffrement pour causer des dommages. Ils interceptent les communications, mettent en place des redirections, observent les schémas de communication et attendent le moment où une intervention en vaut la peine. Par exemple, lorsqu’une facture est envoyée, qu’un paiement est préparé ou que des coordonnées bancaires sont modifiées. Un compte compromis devient ainsi rapidement un risque pour l’entreprise.
Une défense efficace ne repose donc pas sur une mesure isolée. Elle s’articule autour de plusieurs niveaux : sensibilisation, connexion résistante au phishing grâce à des passkeys, accès conditionnel, géoblocage, mises à jour de sécurité régulières et sauvegardes séparées du système de production. Il est toutefois également essentiel que les anomalies ne restent pas simplement des notifications techniques. Elles doivent être évaluées, clarifiées et, si nécessaire, immédiatement traduites en mesures concrètes.
L’intelligence artificielle transforme également ce travail. Les attaquants utilisent l’IA pour formuler des messages de hameçonnage plus crédibles, reproduire plus rapidement des sites web ou collecter plus efficacement des informations sur les entreprises. Les défenseurs utilisent l’IA pour analyser de grandes quantités de données, trier les alertes et détecter plus rapidement les anomalies.
MTF : votre partenaire en matière de cybersécurité et de résilience
Le Cybersecurity Talk de Zurich a montré que la cybersécurité n’est efficace que lorsque différentes perspectives se complètent. La police raisonne en termes de pistes, de preuves et d’auteurs. Une entreprise touchée raisonne en termes d’exploitation, de communication et de reprise d’activité. Un centre d’opérations de sécurité (SOC) raisonne en termes de détection précoce, de confinement et de réaction.
Pour les PME, c’est précisément cette synergie qui est déterminante. Il est impossible d’empêcher totalement les cyberattaques. Mais les entreprises peuvent faire beaucoup pour éviter qu’un incident n’entraîne des dommages existentiels : grâce à des rôles clairement définis, des collaborateurs formés, des sauvegardes efficaces, des partenaires fiables et une architecture de sécurité capable de détecter les attaques à un stade précoce.
Au final, un constat simple s’impose : la cybersécurité n’est pas un état que l’on atteint une fois pour toutes. C’est un processus continu. Et en cas d’urgence, ce n’est pas seulement la technologie disponible qui compte, mais aussi la capacité des personnes, des processus et des partenaires à réagir de manière appropriée.
Contactez-nous
Qu'il s'agisse d'un centre d'opérations de sécurité, de la gestion des incidents, de la protection de Microsoft 365, de la sensibilisation ou d'un plan d'urgence : MTF aide les PME à évaluer de manière réaliste les cyberrisques et à mettre en œuvre les mesures appropriées.
N'hésitez pas à nous contacter. Nous nous ferons un plaisir de vous conseiller.