Rétrospective de Cybersecurity Talk Liechtenstein
Les cyberattaques s'annoncent rarement. Lorsqu'elles se manifestent, il reste souvent peu de temps pour de longues discussions. Les systèmes tombent en panne, les décisions doivent être prises sous pression et c'est là que l'on voit soudain à quel point une entreprise est réellement préparée. C'était précisément le thème abordé lors du Cybersecurity Talk Liechtenstein à Ruggell. Une cinquantaine de dirigeants de la région ont pu découvrir la cybercriminalité moderne, la gestion concrète des crises, la défense active et ce que les entreprises peuvent apprendre de la gestion des risques dans le sport de haut niveau.
Cette soirée a clairement montré que la cybersécurité n'est pas une question purement technique. Elle concerne aussi bien la direction et le conseil d'administration que le service informatique, les collaborateurs et les partenaires externes.
La cybercriminalité est depuis longtemps un modèle économique professionnel
La cybercriminalité n'apparaît souvent au grand jour que lorsqu'un grand groupe est touché ou qu'une affaire particulièrement spectaculaire fait la une des journaux. La réalité est bien plus vaste. Ce sont justement les petites et moyennes entreprises qui sont ciblées de manière spécifique par les cybercriminels.
Reto Zeidler, maître de conférences en cybersécurité à la Haute école de Lucerne et consultant indépendant en sécurité, a expliqué pourquoi. La cybercriminalité est aujourd’hui organisée selon une division du travail. Certains spécialistes recherchent des victimes potentielles, d’autres s’introduisent dans les systèmes, tandis que d’autres encore fournissent des logiciels malveillants ou des infrastructures. Même le blanchiment d’argent peut être acheté sous forme de service.
Le « ransomware as a service » en est un exemple. Des prestataires professionnels mettent à disposition des plateformes d’attaque et des logiciels malveillants et reçoivent, en cas de succès, une part de la somme extorquée. Cela réduit considérablement les obstacles techniques à l’entrée pour les attaquants.
Cela modifie également la logique économique qui sous-tend les cyberattaques. Pour les auteurs, il n’est pas nécessaire qu’une victime individuelle représente un gain aussi important que possible. Ce qui est déterminant, c’est de savoir si une attaque peut être menée et étendue de manière efficace.
Zeidler l’a d’ailleurs clairement résumé ainsi :
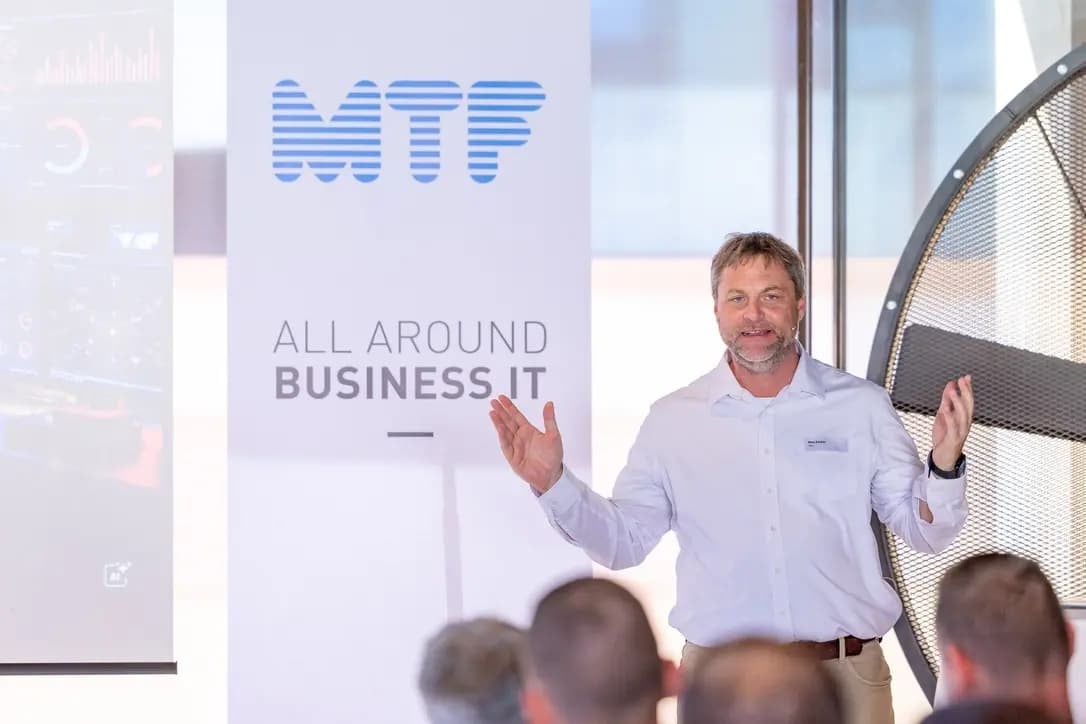
« Les PME ne sont pas des dommages collatéraux. Elles sont la cible. »
À cela s'ajoute l'intelligence artificielle. Selon lui, elle ne crée pas fondamentalement de nouvelles formes d'attaque, mais accélère considérablement les méthodes existantes. Les cibles potentielles peuvent être analysées plus rapidement, les grands volumes de données exploités plus efficacement et les messages de hameçonnage rédigés de manière plus professionnelle. Les fausses voix ou vidéos sont également plus faciles à obtenir.
Pour Zeidler, l’IA est donc avant tout une chose : un accélérateur de feu.
Quand le risque devient réalité
Michael Hasler a décrit de première main à quelle vitesse une menace abstraite peut se transformer en une crise concrète pour une entreprise.
L'ancien responsable mondial des technologies de l'information a fait état d'une grave attaque par ransomware contre une entreprise de production opérant à l'international. Lundi matin, à 6 h 15, le système de surveillance a déclenché l'alerte. Peu après, il est apparu clairement qu’une grande partie de l’infrastructure avait été chiffrée. Deux centres de données, de nombreux serveurs et clients, ainsi que des systèmes dans plusieurs pays étaient touchés. La production, la logistique, l’administration et les points de vente étaient en partie hors service.
M. Hasler décrit les premières heures comme une succession de mauvaises nouvelles. Même les sauvegardes semblaient cryptées au départ. Dans le même temps, l’entreprise devait décider quels systèmes étaient prioritaires, comment informer les collaborateurs et comment maintenir, au moins partiellement, le fonctionnement de l’entreprise.
Dans certains cas, cela signifiait : revenir au papier et au crayon.
Les points de vente ont été assistés par téléphone, les terminaux de paiement reconfigurés et les processus improvisés. C’est finalement un instantané que les attaquants avaient négligé qui s’est avéré décisif. Il a permis de reconstruire l’infrastructure à partir d’un état des données relativement récent.
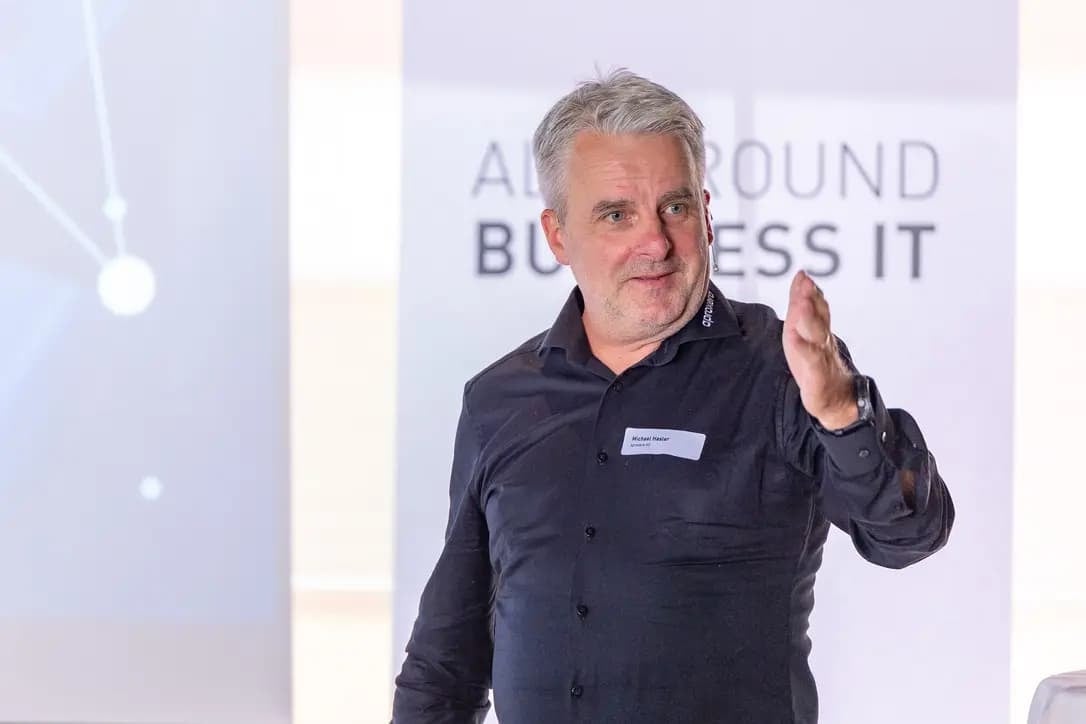
« En cas d'urgence, ce qui compte, c'est une sauvegarde efficace – et des partenaires solides sur lesquels on peut compter. »
Il est également apparu que les priorités techniques ne suivaient pas automatiquement la hiérarchie de l'entreprise. Ce n'était pas l'ordinateur portable du directeur général qui devait être remis en état de marche en premier, mais les systèmes et équipements permettant d'assurer la production, la logistique et les processus métier essentiels.
La préparation commence avant l’urgence
Le retour en arrière de Hasler sur les jours qui ont précédé l’attaque était particulièrement frappant. Dès le vendredi, l’entreprise avait reçu une information indiquant que son nom était apparu sur des forums spécialisés. Les systèmes ont fait l’objet d’une surveillance renforcée, mais sans résultat notable dans un premier temps.
Rétrospectivement, la mesure la plus radicale qui aurait été judicieuse était évidente : couper la connexion avec l’extérieur. Or, ce sont précisément ces décisions qui sont tout sauf faciles à prendre en pleine activité. L’analyse ultérieure a par ailleurs montré que les attaquants avaient déjà eu accès à l’infrastructure bien plus tôt. Un accès externe insuffisamment protégé et des vestiges techniques ont notamment joué un rôle.
Pour M. Hasler, les principaux enseignements ne résidaient donc pas uniquement dans des mesures techniques isolées. Des responsabilités clairement définies, des processus documentés, une gestion de la continuité des activités efficace et des partenaires sur lesquels on peut compter immédiatement en cas d’urgence sont tout aussi déterminants. Les connaissances de chaque collaborateur peuvent également s’avérer décisives. Qui connaît les interdépendances d’une machine de production donnée ? Qui sait quel prestataire externe est compétent ? Et ces connaissances sont-elles documentées lorsqu’une personne quitte l’entreprise ?
Son bilan de sa propre situation avant l’incident s’est donc révélé autocritique. À la question de savoir dans quelle mesure l’entreprise était bien préparée à l’époque, M. Hasler a répondu en substance : «J’avais une confiance aveugle.» La cybersécurité ne peut donc pas être simplement déléguée au service informatique. La responsabilité des risques, des priorités et des décisions en cas de crise reste une mission de la direction.
Détecter avant qu'un incident ne se transforme en sinistre
Genau an diesem Punkt setzte Tobias Meier, CTO von MTF Solutions, an. Sein Fokus lag auf der Frage, wie Bedrohungen möglichst früh erkannt und eingedämmt werden können.
Informationssicherheit basiert für ihn auf drei Säulen: Organisation, Mitarbeitende und Technik. Eine einzelne Sicherheitslösung kann deshalb nie alle Risiken abdecken. Prozesse und Verantwortlichkeiten gehören genauso dazu wie Security Awareness, technische Schutzmechanismen, sichere Authentifizierung und funktionierende Backups.
Meier betonte dabei besonders die Rolle der Mitarbeitenden:
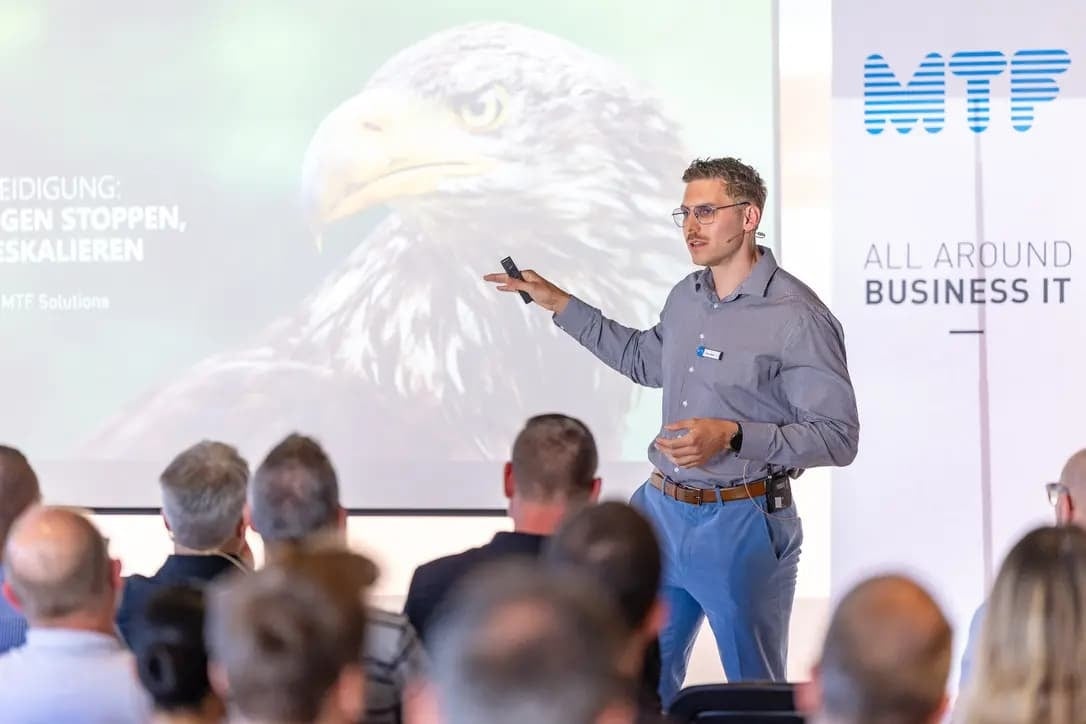
« La sensibilisation à la sécurité est pratiquement le levier le plus puissant dont on dispose. »
Des formations régulières, des simulations de phishing et une gestion avisée des connexions ou des messages suspects peuvent contribuer à bloquer de nombreuses attaques dès leur apparition.
Les chiffres fournis par le Centre des opérations de sécurité (SOC) de MTF montrent l’ampleur du volume de données nécessitant une surveillance technique supplémentaire. En 2025, plus de 95 milliards d’événements liés à la sécurité ont été traités chez les clients pris en charge. Cela a donné lieu à environ 79 000 alertes qui ont fait l’objet d’une analyse plus approfondie. 158 cas ont été traités comme des incidents concrets. Aucun incident majeur entraînant une interruption de service n’a toutefois été constaté.
Microsoft 365 constitue un domaine prioritaire. Selon M. Meier, environ 80 % des incidents traités par MTF concernent ce domaine. Les comptes compromis présentent un intérêt particulier pour les attaquants, car ils peuvent leur permettre d’accéder aux e-mails, aux fichiers, à Teams et à d’autres informations de l’entreprise. Ce qui est particulièrement insidieux, c’est que les attaquants n’agissent pas nécessairement immédiatement après avoir pris le contrôle d’un compte. Ils peuvent surveiller les échanges d’e-mails pendant une longue période et attendre le moment opportun pour, par exemple, manipuler des informations de paiement.
L’objectif d’un centre d’opérations de sécurité n’est donc pas de rendre toute attaque impossible. Il s’agit de détecter les activités suspectes le plus tôt possible, de les analyser et d’intervenir avant qu’elles ne causent des dommages importants.
De la « Streif » à la direction d'entreprise
Après avoir abordé la cybercriminalité, les ransomwares et les opérations de sécurité, la discussion s’est finalement orientée vers les pistes de ski.
Marco Büchel connaît bien les situations où les décisions doivent être prises en quelques secondes. L’ancien skieur de Coupe du monde a décrit une descente sur la Streif au cours de laquelle un saut ne s’est pas déroulé comme prévu. En un temps record, il a dû décider s’il devait s’en tenir à la trajectoire prévue ou modifier son plan. Sa conclusion :
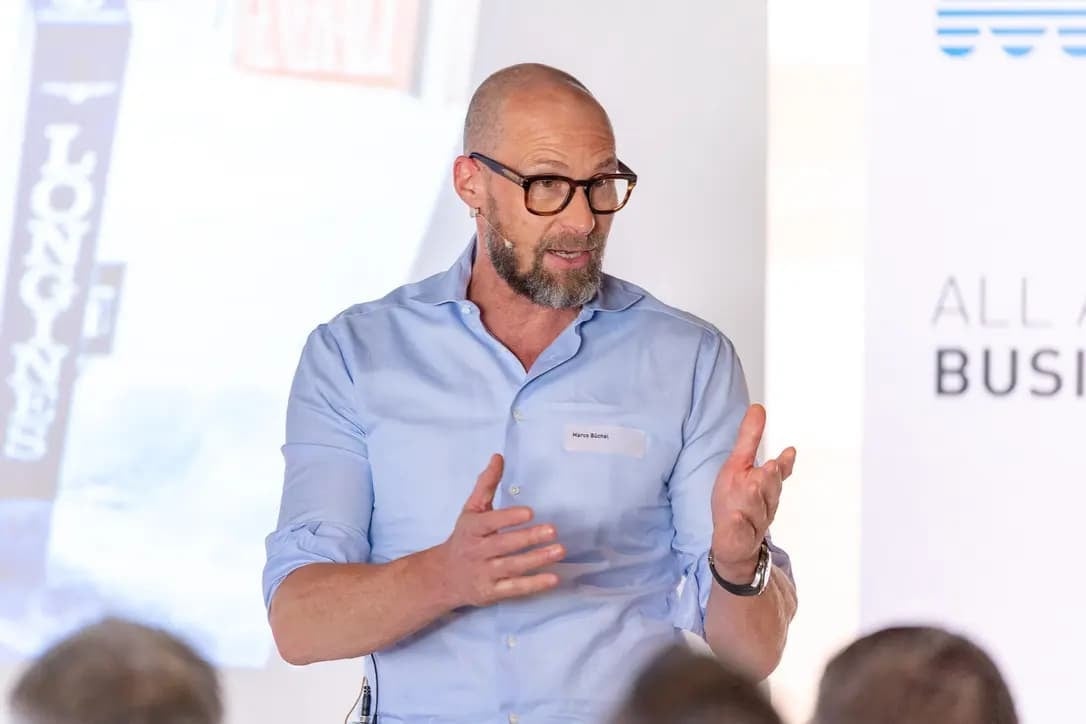
« Si la réalité vient modifier mon plan, je modifie le plan et non l'objectif. »
C'est précisément là que réside le lien avec la gestion des risques en entreprise. La préparation est essentielle. Mais la capacité à accepter une situation qui a changé, à réévaluer les risques et à rester néanmoins capable d'agir est tout aussi importante.
Celui qui se tient sur la ligne de départ de la Streif ne peut pas éliminer totalement le risque. Il peut toutefois se préparer, évaluer le risque et prévoir une marge de manœuvre suffisante pour faire face aux imprévus.
Büchel a finalement résumé la question de la gestion consciente du risque à deux questions personnelles :
« À quel point veux-tu que ce soit intense ? Et pourquoi le fais-tu ? »
MTF : votre partenaire en matière de cybersécurité et de résilience
Rester capable d'agir, tel est l'objectif véritable
Le Cybersecurity Talk Liechtenstein a abordé la cyber-résilience sous des angles très variés. Une idée commune s'est néanmoins dégagée de toutes les interventions : il ne s'agit pas d'exclure totalement chaque risque. Il s’agit de comprendre les risques, de s’y préparer de manière ciblée et de conserver sa capacité d’action même lorsque la réalité s’écarte du plan.
Cela inclut des mesures de protection techniques et une surveillance continue, ainsi que des sauvegardes efficaces, des responsabilités clairement définies, des processus documentés, des procédures d’urgence rodées et des partenaires fiables.
La cybersécurité devient ainsi une composante à part entière de la gestion d’entreprise. En effet, au plus tard en cas d’urgence, il ne s’agit plus seulement de systèmes et de données, mais de savoir si une entreprise est capable de poursuivre ses activités et de prendre les bonnes décisions sous pression.
MTF aide les entreprises à aborder les cyberrisques de manière globale : de la sensibilisation à la sécurité et des mesures de protection techniques aux opérations de sécurité et à la surveillance continue, en passant par l’assistance en cas d’incident.
Ce n’est pas une solution de sécurité isolée qui est au premier plan, mais l’interaction entre l’organisation, les collaborateurs et la technologie. L’objectif est de créer un environnement informatique capable de détecter les menaces à un stade précoce, de réduire les risques et d’aider les entreprises à rester opérationnelles même en cas d’urgence.