Private AI & Compliance
Ein Prompt braucht keine Genehmigung. Kein Ticket, keine Rückfrage bei der IT. Ein Browser-Tab und wenige Minuten genügen. Genau das macht AI im Unternehmen so nützlich und die Kontrolle darüber so anspruchsvoll. Die Frage ist deshalb längst nicht mehr, ob ChatGPT, Microsoft Copilot, Gemini oder Claude im Arbeitsalltag eingesetzt werden. Entscheidend ist, welche Daten dabei welches Tool erreichen und was dort mit ihnen geschieht.
Verantwortlich bleibt das Unternehmen
Ob Mitarbeitende einen Text überarbeiten, einen Vertrag zusammenfassen oder Kundendaten analysieren: Die Verantwortung für die bearbeiteten Daten bleibt beim Unternehmen. Auch das Schweizer Datenschutzgesetz macht keinen Unterschied zwischen klassischen Anwendungen und AI. Wer Personendaten verarbeitet, muss unter anderem Transparenz, Zweckbindung und Verhältnismässigkeit sicherstellen. Bei Bearbeitungen mit hohem Risiko kann zusätzlich eine Datenschutz-Folgenabschätzung erforderlich sein.
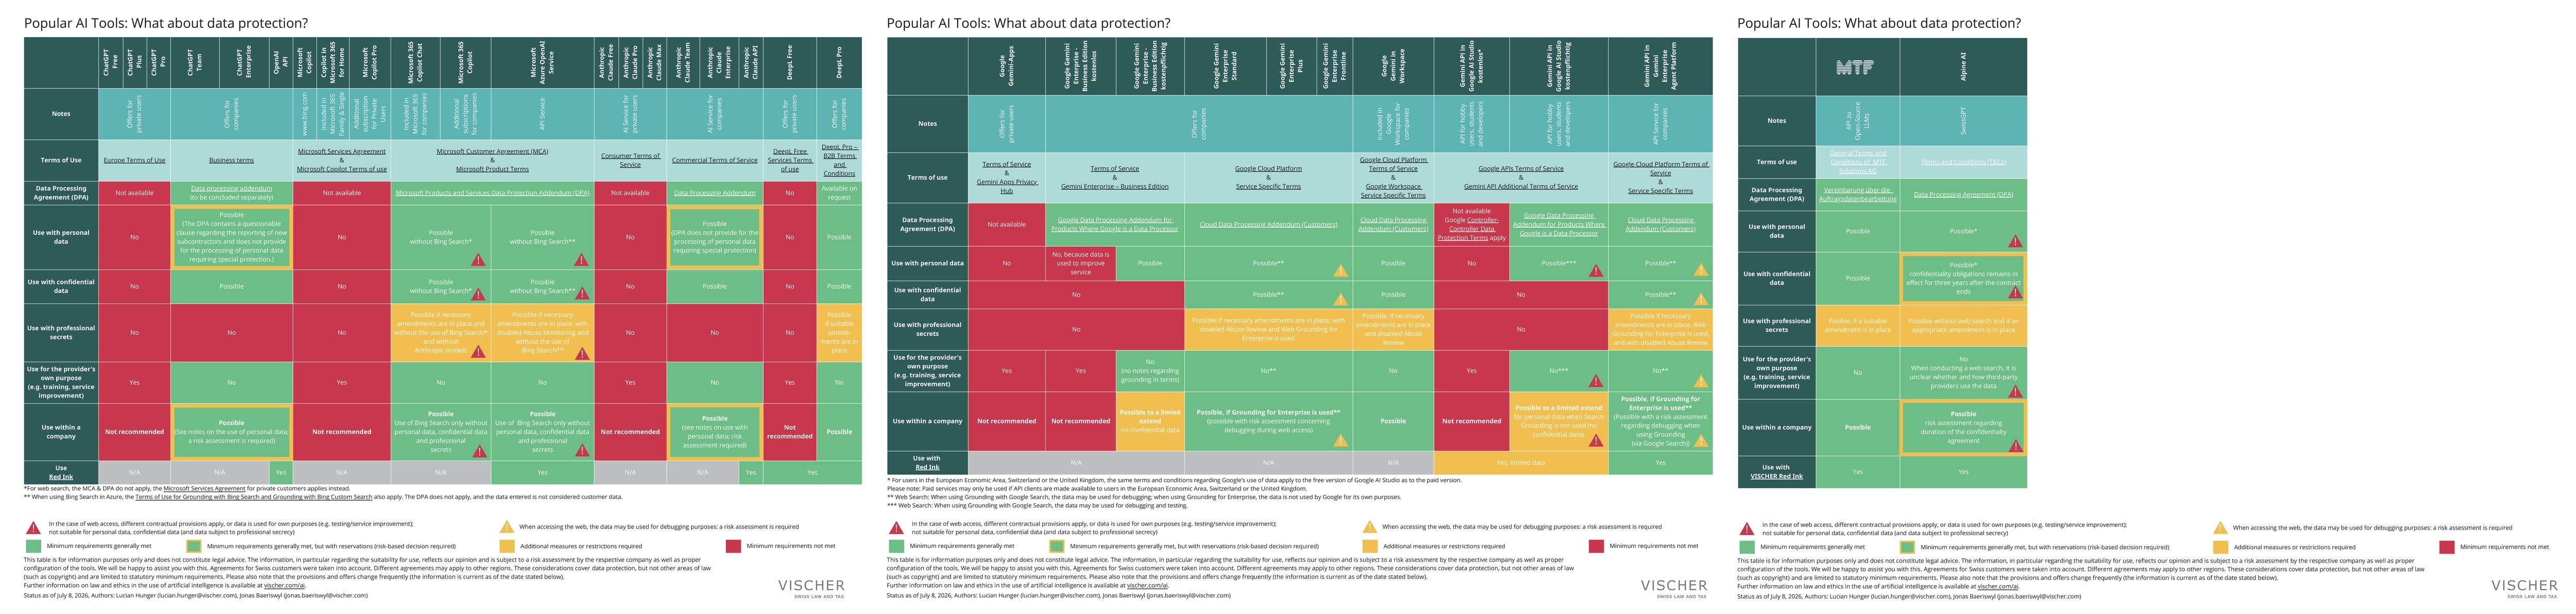
Orientierung bei der Auswahl geeigneter AI-Dienste bietet die laufend aktualisierte Übersicht der Kanzlei VISCHER und von Rechtsanwalt David Rosenthal. Sie betrachtet nicht einfach ChatGPT, Copilot oder Gemini als Ganzes, sondern unterscheidet zwischen konkreten Produkt- und Vertragsvarianten.
Vor der Freigabe eines AI-Dienstes sollten Unternehmen deshalb einige grundlegende Fragen klären:
- Werden Personendaten oder besonders schützenswerte Personendaten verarbeitet?
- Enthalten die Eingaben Verträge, Offerten, interne Strategien oder andere vertrauliche Informationen?
- Unterliegen Informationen einem Berufs- oder Amtsgeheimnis?
- Besteht ein geeigneter Auftragsbearbeitungsvertrag beziehungsweise ein Data Processing Agreement?
- Nutzt der Anbieter Eingaben für Training, Serviceverbesserung oder andere eigene Zwecke?
- Werden Daten für Missbrauchserkennung beziehungsweise Abuse Monitoring gespeichert?
- Sind zusätzliche Dienste wie Websuche oder Grounding aktiv?
Ob ein allgemeiner Marketingtext korrigiert oder ein Kundenvertrag hochgeladen wird, macht einen entscheidenden Unterschied. Gerade die letzte Frage wird häufig übersehen: Zusätzliche Dienste wie Websuche können eigene Datenflüsse und Vertragsbedingungen mit sich bringen.
Welche Daten dürfen wohin?
Öffentliche Informationen stellen andere Anforderungen als interne Dokumente, Kundendaten oder Geschäftsgeheimnisse. Ein AI-Dienst lässt sich deshalb nicht pauschal als sicher oder unsicher einstufen. Entscheidend ist, welche Daten verarbeitet werden und unter welchen Bedingungen dies geschieht.
Dabei reicht auch der Name des Anbieters nicht aus. ChatGPT Free, Plus, Business, Enterprise und die API unterscheiden sich beispielsweise hinsichtlich Vertrag, Datenverarbeitung und Funktionen. Ähnliches gilt für Angebote von Microsoft, Google oder Anthropic.
Unternehmen sollten deshalb nicht einfach «ChatGPT» oder «Copilot» freigeben, sondern eine konkrete Produktvariante mit definierten Vertragsbedingungen und Einstellungen.
Die entscheidende Frage lautet deshalb nicht: Welche AI ist sicher? Sondern: Welche Daten dürfen mit welchem konkreten Dienst verarbeitet werden?
Web-Grounding: Wenn ein zusätzlicher Datenfluss entsteht
Eine Einstellung wird beim Einsatz von AI leicht übersehen: die Websuche beziehungsweise das Web-Grounding.
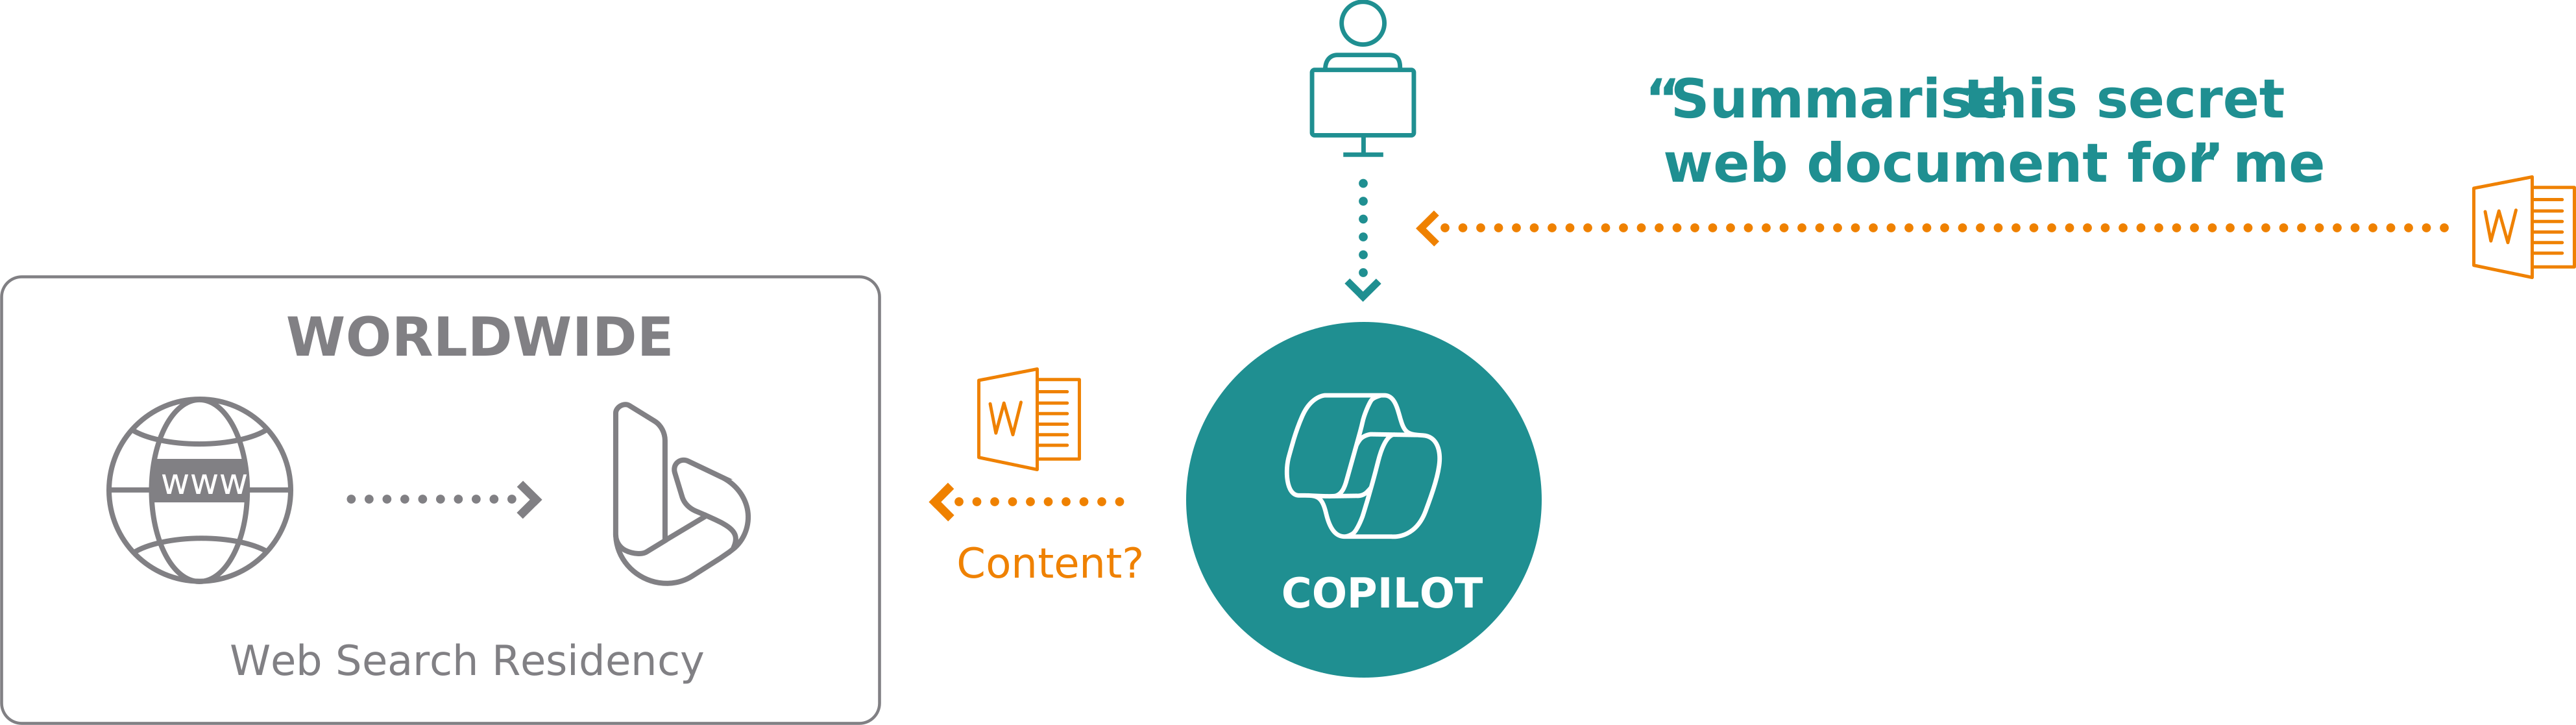
Viele AI-Assistenten können damit aktuelle Informationen aus dem Internet in ihre Antworten einbeziehen. Dabei können Teile einer Anfrage an einen Suchdienst weitergegeben werden. Für diesen Verarbeitungsschritt gelten je nach Anbieter andere Vertragsbedingungen oder Datenstandorte als für den eigentlichen AI-Dienst.
Bei Microsoft 365 Copilot weist VISCHER beispielsweise darauf hin, dass bei der Nutzung von Bing Search für diesen Verarbeitungsschritt nicht der Microsoft-DPA gilt.
Relevant wird das besonders dann, wenn bereits die Suchanfrage vertrauliche Informationen enthält. Ein Kundenname, Angaben aus einem Vertrag oder Details zu einem internen Projekt können Teil einer solchen Anfrage werden.
Die konkrete Ausgestaltung unterscheidet sich je nach Anbieter und Produkt. MTF empfiehlt deshalb, Websuche und Grounding in Unternehmensumgebungen nicht standardmässig zu aktivieren. Sie sollten gezielt dort eingesetzt werden, wo sie für den Anwendungsfall benötigt werden und die damit verbundenen Datenflüsse geklärt sind.
Die Unterschiede liegen im Detail
Neben der Websuche spielen weitere Faktoren eine Rolle: Datenstandort, Verwendung der Eingaben für Training, Abuse Monitoring, Speicherfristen, Zero Data Retention und vertragliche Zusicherungen.
Ein vereinfachter Vergleich auf Basis der MTF-Analyse zeigt einige der Unterschiede:
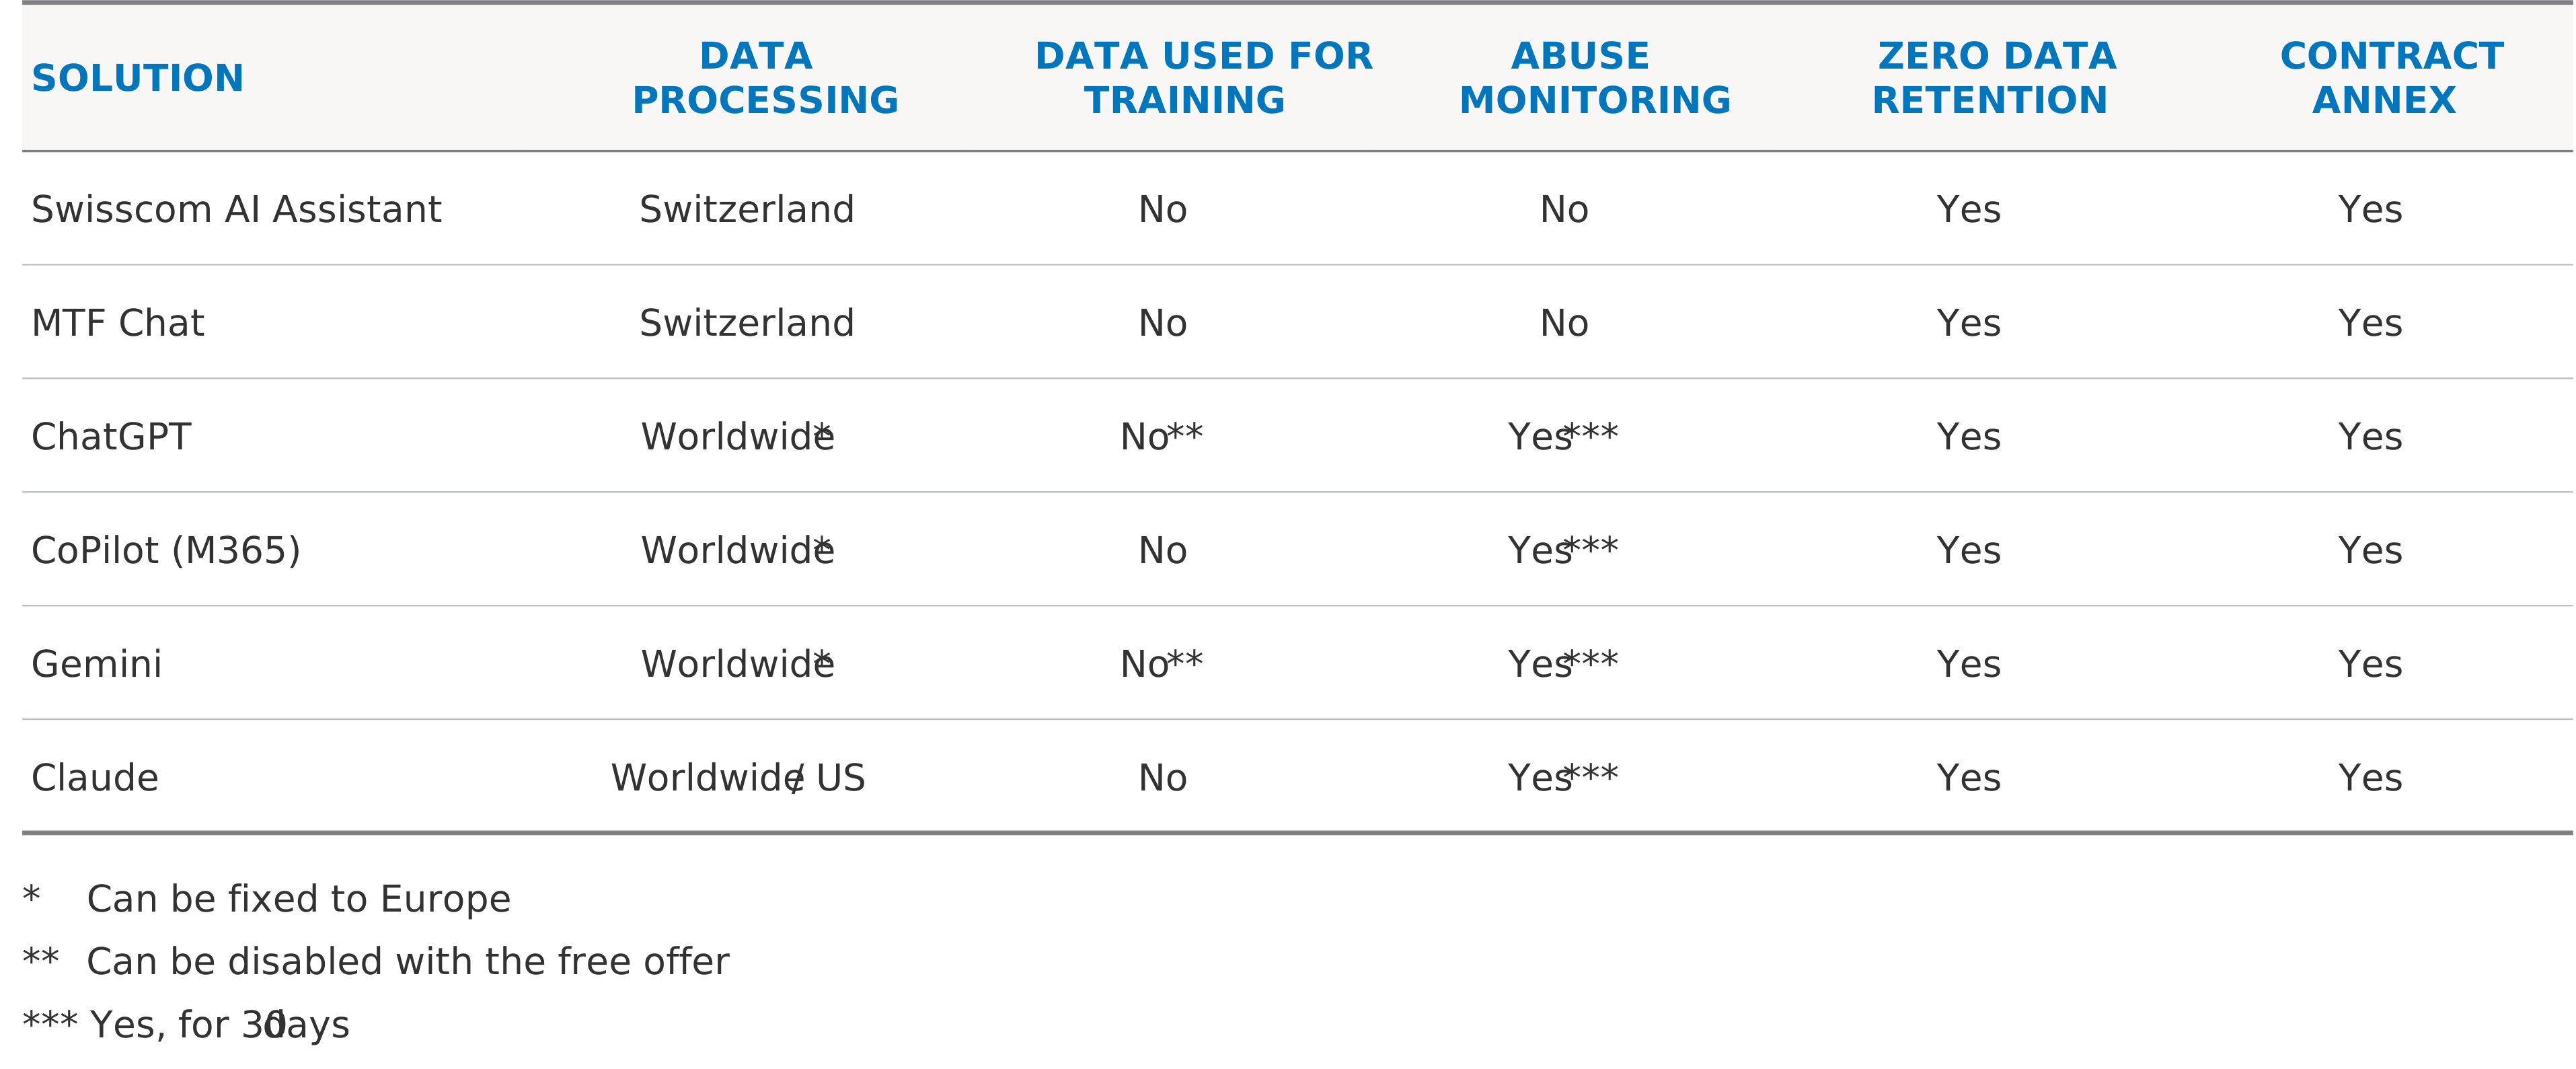
Vereinfachte Einordnung auf Basis der MTF-Analyse gängiger AI-Lösungen. Produktvarianten, Funktionen und Vertragsbedingungen unterscheiden sich und können sich ändern. Massgebend sind deshalb immer die Bedingungen des konkret eingesetzten Dienstes.
Bei verschiedenen internationalen Angeboten können Inhalte zeitlich begrenzt für die Missbrauchserkennung gespeichert werden. Gerade bei vertraulichen Informationen sowie Berufs- und Amtsgeheimnissen muss deshalb geprüft werden, ob diese Verarbeitung mit den erforderlichen Vertraulichkeitsanforderungen vereinbar ist.
Neben dem Datenstandort ist auch relevant, welche Subprozessoren eingebunden sind und welchen Rechtsordnungen Anbieter und Datenverarbeitung unterliegen. Bei Business- und Enterprise-Angeboten gehört deshalb neben Vertrag und Konfiguration auch ein dokumentiertes Risikoassessment zum Entscheid, ob ein Dienst für den vorgesehenen Use Case geeignet ist.
Was sich 2026 für Schweizer AI-Anbieter verändert hat
Die aktuelle VISCHER-Übersicht vom Juli 2026 enthält erstmals auch Schweizer AI-Anbieter. Darunter befindet sich MTF Solutions AG.
VISCHER stuft den Einsatz für vertrauliche Daten und Personendaten unter den entsprechenden Voraussetzungen grundsätzlich als möglich ein. Auch bei Berufs- und Amtsgeheimnissen wird MTF als Anbieter aufgeführt, sofern der vorgesehene Vertragszusatz eingesetzt wird.
Das ist kein Gütesiegel und ersetzt die Prüfung des konkreten Anwendungsfalls. Für Unternehmen bietet die unabhängige Einordnung aber eine zusätzliche Orientierung bei der Auswahl geeigneter AI-Lösungen.
Bei der MTF Private AI steht dabei nicht ein einzelnes Sprachmodell im Zentrum, sondern das Betriebsmodell. Die AI-Dienste laufen in der MTF Private Cloud, Inferencing und Datenverarbeitung erfolgen in der Schweiz. Kundendaten werden nicht für das Training der Modelle verwendet. Hinzu kommen Zero Data Retention und ein Betrieb ohne Abuse Monitoring.
Gerade bei Informationen, die einem Berufs- oder Amtsgeheimnis unterliegen, gelten erhöhte Anforderungen. Das betrifft beispielsweise Treuhänder, Anwaltskanzleien, Behörden, Gesundheitsorganisationen oder andere öffentliche Institutionen. Der Datenstandort allein reicht hier nicht aus. Entscheidend ist auch die vertragliche Absicherung. Dafür stellt MTF einen entsprechenden Vertragszusatz zur Verfügung.
Eine einfache Datenklassifikation schafft Klarheit
Ein pauschales Verbot von AI löst das Problem selten. Wenn Mitarbeitende kein geeignetes Werkzeug erhalten, steigt das Risiko, dass frei verfügbare Dienste ausserhalb der Unternehmensvorgaben genutzt werden. Wirksame AI-Governance beginnt deshalb mit einer verständlichen Antwort auf die Frage: Welche Daten dürfen mit welchen Diensten verarbeitet werden?
Eine einfache Einteilung kann bereits viel bewirken:
- Öffentliche Informationen
Können in dafür freigegebenen Public-AI-Diensten verarbeitet werden. - Interne Informationen
Sollten nur mit geprüften und freigegebenen Business- oder Enterprise-Lösungen bearbeitet werden. - Vertrauliche oder besonders schützenswerte Informationen
Benötigen geeignete technische und vertragliche Schutzmassnahmen. - Berufs- und Amtsgeheimnisse
Erfordern eine gesonderte Prüfung und eine entsprechende vertragliche Absicherung.
Daraus lassen sich konkrete Nutzungsrichtlinien für Mitarbeitende ableiten. Statt langer Verbotslisten entsteht eine einfache Orientierung für den Arbeitsalltag.
Fazit: Die Daten entscheiden
Public und Private AI erfüllen unterschiedliche Anforderungen. Für viele alltägliche Aufgaben können Business- und Enterprise-Dienste aus der Public Cloud die richtige Wahl sein. Je vertraulicher die Informationen und je höher die Anforderungen an Datenhoheit und Vertraulichkeit sind, desto wichtiger werden Datenverarbeitung, Betriebsmodell und vertragliche Absicherung.
Unternehmen müssen deshalb nicht möglichst viele AI-Dienste sperren. Sie sollten vielmehr wissen, welche Tools eingesetzt werden, welche Daten verarbeitet werden und welcher Dienst für welchen Anwendungsfall freigegeben ist.
Ein Prompt wird auch künftig keine Genehmigung brauchen. Wenn aber klar ist, welche Daten wohin dürfen, braucht er auch keine.
MTF: Ihr Partner für den sicheren Einsatz von AI
MTF unterstützt Schweizer KMU dabei, AI kontrolliert in den Arbeitsalltag zu integrieren. Dazu gehören die Einordnung von Daten und Use Cases, die Definition verständlicher Nutzungsrichtlinien sowie die Auswahl und technische Umsetzung geeigneter Public- und Private-AI-Lösungen.
So entsteht eine AI-Umgebung, die Produktivität ermöglicht und gleichzeitig zu den Anforderungen des Unternehmens an Datenschutz, Vertraulichkeit und Datenhoheit passt.
FAQ
- Dürfen Mitarbeitende ChatGPT, Copilot oder Gemini mit Unternehmensdaten nutzen?
Das hängt von den verarbeiteten Daten sowie von Produktvariante, Vertrag und Konfiguration ab. Frei verfügbare Consumer-Angebote sind für sensible Unternehmensdaten häufig ungeeignet. Business- und Enterprise-Angebote können unter geeigneten Voraussetzungen eingesetzt werden.
- Ist eine kostenpflichtige AI-Version automatisch datenschutzkonform?
Nein. Eine Business- oder Enterprise-Lizenz kann bessere vertragliche Voraussetzungen bieten, ersetzt aber nicht die Prüfung des konkreten Einsatzes. Entscheidend sind unter anderem DPA, Datenverarbeitung, Speicherfristen und Konfiguration.
- Warum ist Websuche in AI-Tools ein eigenes Compliance-Thema?
Weil bei einer Websuche zusätzliche Dienste in die Verarbeitung einbezogen werden können. Teile eines Prompts können dadurch anderen Vertragsbedingungen und Datenflüssen unterliegen als die eigentliche AI-Anwendung.
- Was bedeutet Zero Data Retention?
Zero Data Retention bedeutet, dass Inhalte einer Anfrage beim Anbieter nicht über die für die unmittelbare Verarbeitung erforderliche Dauer hinaus gespeichert werden. Die konkrete technische und vertragliche Ausgestaltung muss beim jeweiligen Dienst geprüft werden.
- Was gilt für Berufs- und Amtsgeheimnisse?
Hier gelten erhöhte Anforderungen an Vertraulichkeit und Zugriffsschutz. Neben technischen Massnahmen sind geeignete vertragliche Regelungen erforderlich. Ein gewöhnlicher Auftragsbearbeitungsvertrag reicht dafür nicht in jedem Fall aus.
- Was unterscheidet Public AI von Private AI?
Public AI wird über die Infrastruktur eines externen Plattformanbieters bereitgestellt. Bei Private AI kann die Betriebsumgebung gezielt auf Anforderungen wie Datenstandort, Speicherung und Vertraulichkeit ausgerichtet werden. Welche Variante geeignet ist, hängt vom jeweiligen Use Case und den verarbeiteten Daten ab.
- Was ist Abuse Monitoring?
Beim Abuse Monitoring prüft ein Anbieter Anfragen oder Ausgaben auf mögliche Verstösse gegen seine Nutzungs- und Sicherheitsrichtlinien. Je nach Dienst können Inhalte dafür zeitlich begrenzt gespeichert oder ausgewertet werden. Für besonders vertrauliche Daten sollte dieser Punkt deshalb vor der Nutzung geprüft werden.
- Wie unterstützt MTF Unternehmen bei der AI-Governance?
MTF begleitet Unternehmen von der Einordnung ihrer Daten und Use Cases über Nutzungsrichtlinien bis zur Auswahl und Umsetzung geeigneter Public- und Private-AI-Lösungen.