Resoconto del Cybersecurity Talk Liechtenstein
Gli attacchi informatici raramente si annunciano. Quando diventano evidenti, spesso rimane poco tempo per lunghe discussioni. I sistemi smettono di funzionare, le decisioni devono essere prese sotto pressione e improvvisamente emerge quanto un’azienda sia effettivamente preparata. Era proprio questo il tema centrale del Cybersecurity Talk Liechtenstein tenutosi a Ruggell. Circa 50 dirigenti della regione hanno approfondito tematiche quali la criminalità informatica moderna, la gestione delle crisi reali, la difesa attiva e la questione di cosa le aziende possano imparare dalla gestione del rischio nello sport agonistico.
La serata ha messo in evidenza che la sicurezza informatica non è una questione puramente tecnica. Riguarda tanto la direzione aziendale e il consiglio di amministrazione quanto il reparto IT, i collaboratori e i partner esterni.
Il crimine informatico è ormai da tempo un modello di business professionale
La criminalità informatica spesso diventa visibile solo quando è coinvolta una grande multinazionale o quando un caso particolarmente eclatante finisce in prima pagina. La realtà è ben più ampia. Sono proprio le piccole e medie imprese a diventare bersaglio mirato degli hacker.
Reto Zeidler, docente di sicurezza informatica presso l’Università di Scienze Applicate di Lucerna e consulente indipendente in materia di sicurezza, ne ha illustrato il motivo. Oggi la criminalità informatica è organizzata secondo una divisione dei compiti. Alcuni specialisti individuano potenziali vittime, altri si procurano l’accesso ai sistemi, altri ancora mettono a disposizione malware o infrastrutture. Persino il riciclaggio di denaro può essere acquistato come servizio.
Un esempio è il «ransomware as a service». Fornitori professionali mettono a disposizione piattaforme di attacco e malware e, in caso di successo, ricevono una quota della somma estorta. Ciò riduce notevolmente la barriera tecnica di accesso per gli aggressori.
Ciò modifica anche la logica economica alla base degli attacchi informatici. Per gli autori degli attacchi, non è necessario che una singola vittima sia il più ricca possibile. Ciò che conta è che l’attacco possa essere condotto in modo efficiente e scalabile.
Zeidler ha sintetizzato il concetto in modo molto chiaro:
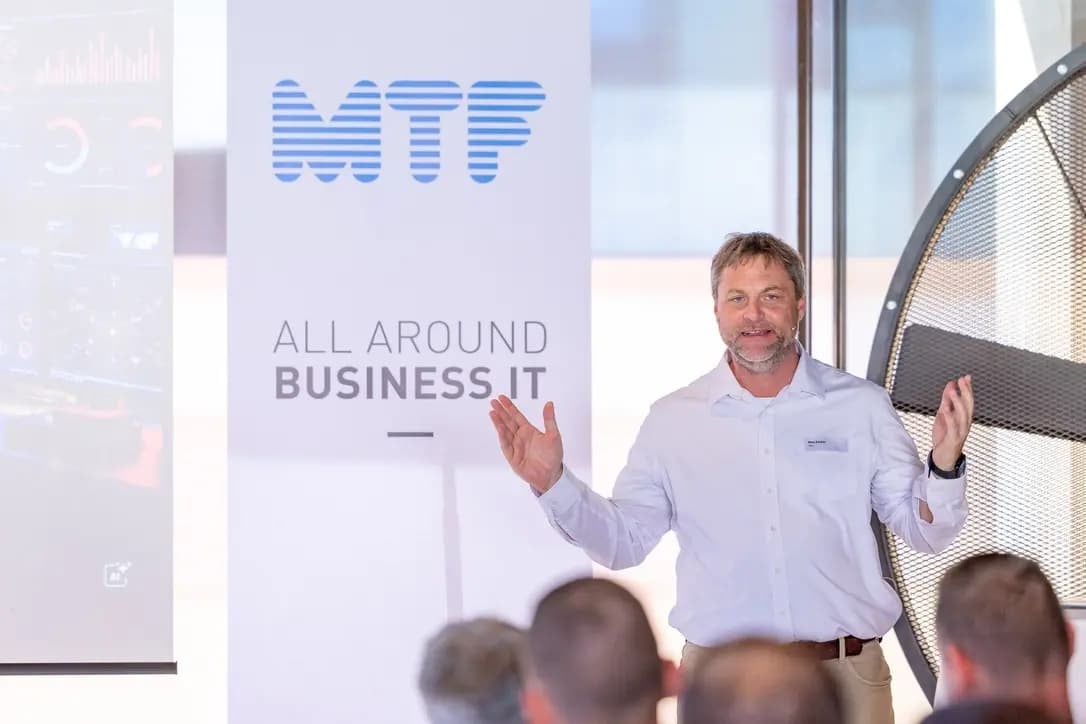
«Le PMI non sono un danno collaterale. Sono l’obiettivo.»
A ciò si aggiunge l’intelligenza artificiale. Secondo la sua valutazione, essa non crea forme di attacco fondamentalmente nuove, ma accelera notevolmente i metodi esistenti. I potenziali bersagli possono essere analizzati più rapidamente, grandi quantità di dati valutate in modo più efficiente e i messaggi di phishing creati in modo più professionale. Anche le voci o i video falsificati diventano più facilmente accessibili.
Per Zeidler, l’IA è quindi soprattutto una cosa: un accelerante.
Quando il rischio diventa realtà
Michael Hasler ha descritto in prima persona quanto velocemente una minaccia astratta possa trasformarsi in una crisi aziendale concreta.
L’ex responsabile globale dell’IT ha riferito di un grave attacco ransomware ai danni di un’azienda manifatturiera operante a livello internazionale. Lunedì mattina alle 06:15 il sistema di monitoraggio ha lanciato l’allarme. Poco dopo era ormai chiaro che gran parte dell’infrastruttura era stata crittografata. Sono stati colpiti due data center, numerosi server e client, nonché sistemi in diversi paesi. Produzione, logistica, amministrazione e punti vendita erano in parte ormai inoperativi.
Hasler descrive le prime ore come un susseguirsi di cattive notizie. All’inizio anche i backup sembravano crittografati. Allo stesso tempo, l’azienda doveva decidere quali sistemi fossero necessari per primi, come informare i collaboratori e come garantire che l’attività potesse proseguire, almeno in parte.
In alcuni casi ciò significava: tornare a carta e matita.
I punti vendita sono stati assistiti telefonicamente, i terminali di pagamento sono stati riconfigurati e i processi sono stati improvvisati. Alla fine è stata determinante un’istantanea che gli aggressori avevano trascurato. Essa ha permesso di ricostruire l’infrastruttura con uno stato dei dati relativamente aggiornato.
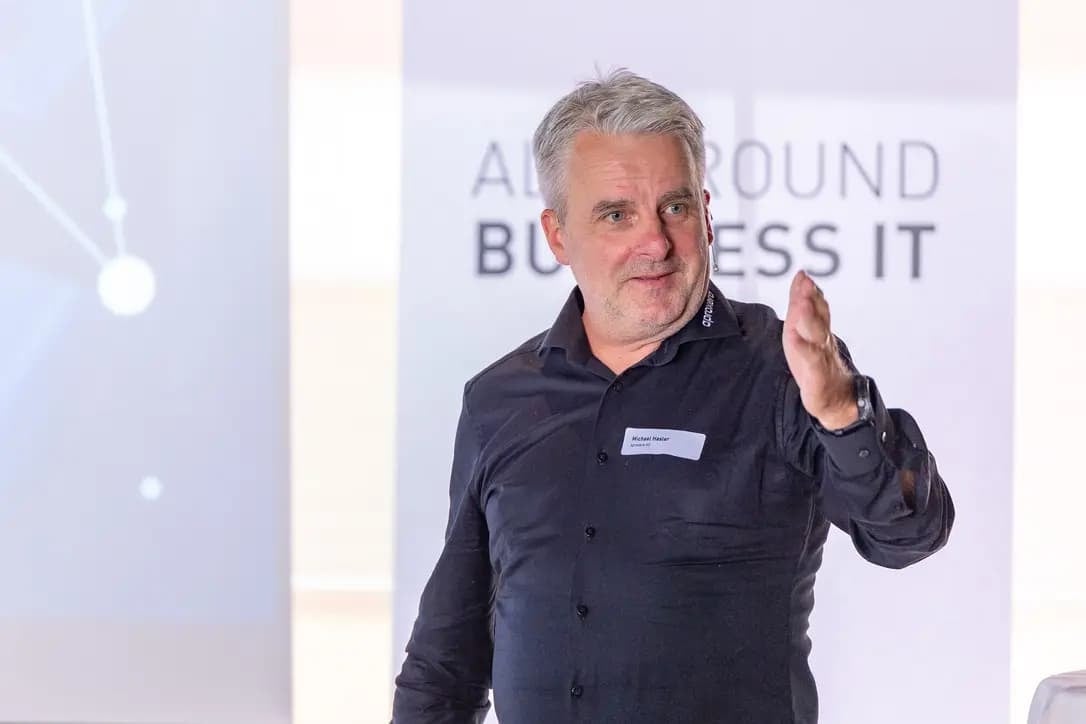
«In caso di emergenza, ciò che conta è un backup efficiente – e partner affidabili su cui poter contare.»
È emerso inoltre che le priorità tecniche non seguono automaticamente la gerarchia aziendale. Non era il portatile dell’amministratore delegato a dover tornare in funzione per primo, bensì quei sistemi e dispositivi che consentivano la produzione, la logistica e i processi aziendali fondamentali.
La preparazione inizia prima dell’emergenza
Particolarmente impressionante è stata la retrospettiva di Hasler sui giorni immediatamente precedenti l’attacco. Già venerdì l’azienda aveva ricevuto una segnalazione secondo cui il proprio nome era comparso in alcuni forum di settore. I sistemi sono stati monitorati più intensamente, ma inizialmente senza risultati degni di nota.
Col senno di poi, era chiaro quale misura più drastica sarebbe stata opportuna: interrompere la connessione con l’esterno. Ma proprio decisioni di questo tipo sono tutt’altro che semplici durante il normale funzionamento. L’analisi successiva ha inoltre dimostrato che gli aggressori avevano ottenuto l’accesso all’infrastruttura già molto prima. Tra i fattori determinanti figuravano un accesso esterno non sufficientemente protetto e retaggi tecnici del passato.
Per Hasler, quindi, le conclusioni più importanti non risiedevano solo nelle singole misure tecniche. Altrettanto decisive sono responsabilità chiare, processi documentati, una gestione della continuità operativa funzionante e partner a cui poter ricorrere immediatamente in caso di emergenza. Anche le conoscenze dei singoli collaboratori possono essere determinanti in questo contesto. Chi conosce le interdipendenze di una determinata macchina di produzione? Chi sa quale fornitore esterno è responsabile? E questa conoscenza è documentata nel caso in cui una persona lasci l’azienda?
La sua riflessione sulla propria situazione prima dell’incidente è risultata di conseguenza autocritica. Alla domanda su quanto l’azienda fosse ben preparata all’epoca, Hasler ha risposto in sostanza: «Avevo una fiducia cieca.» La sicurezza informatica non può quindi essere semplicemente delegata all’IT. La responsabilità per i rischi, le priorità e le decisioni in caso di crisi rimane un compito della dirigenza.
Individuare il problema prima che un incidente si trasformi in un danno
Genau an diesem Punkt setzte Tobias Meier, CTO von MTF Solutions, an. Sein Fokus lag auf der Frage, wie Bedrohungen möglichst früh erkannt und eingedämmt werden können.
Informationssicherheit basiert für ihn auf drei Säulen: Organisation, Mitarbeitende und Technik. Eine einzelne Sicherheitslösung kann deshalb nie alle Risiken abdecken. Prozesse und Verantwortlichkeiten gehören genauso dazu wie Security Awareness, technische Schutzmechanismen, sichere Authentifizierung und funktionierende Backups.
Meier betonte dabei besonders die Rolle der Mitarbeitenden:
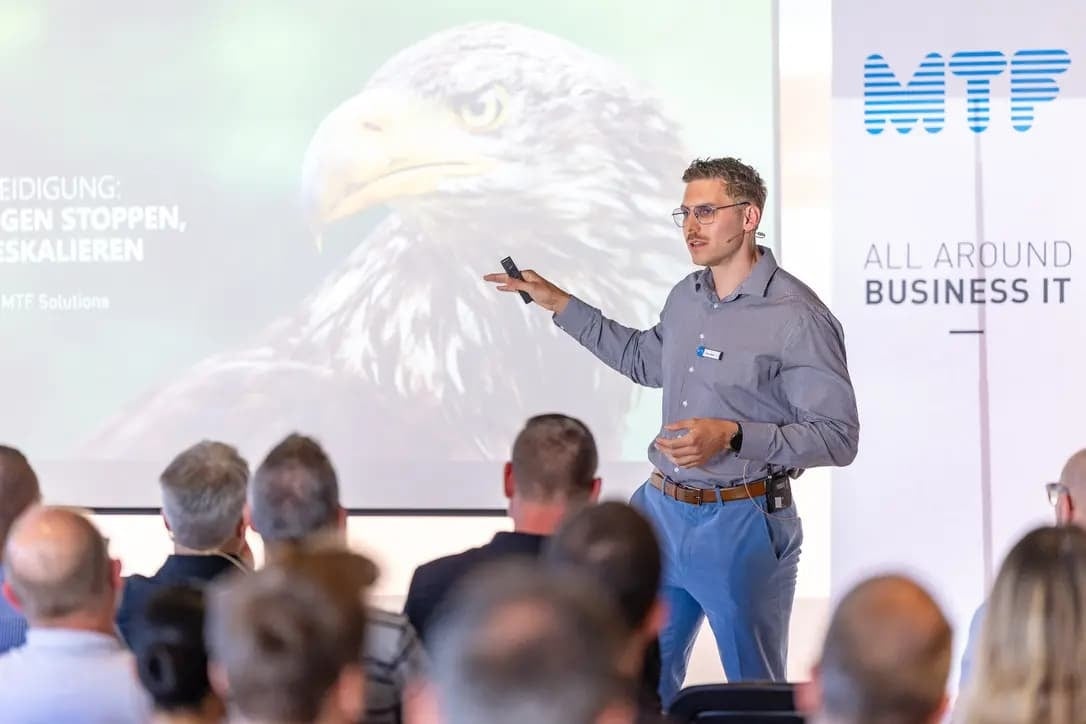
«La sensibilizzazione alla sicurezza è quasi la leva più potente che si abbia a disposizione.»
Formazioni regolari, simulazioni di phishing e un approccio consapevole nei confronti di accessi o messaggi sospetti possono contribuire a bloccare molti attacchi già in una fase iniziale.
I dati forniti dal Security Operations Center di MTF evidenziano l’entità del volume di dati che deve essere sottoposto a ulteriore monitoraggio tecnico. Nel 2025 sono stati elaborati oltre 95 miliardi di eventi rilevanti per la sicurezza presso i clienti assistiti. Da questi sono scaturiti circa 79'000 avvisi, che sono stati esaminati più approfonditamente. 158 casi sono stati trattati come incidenti concreti. Non si è verificato alcun incidente grave che abbia causato un’interruzione delle operazioni.
Un punto focale è rappresentato da Microsoft 365. Secondo Meier, circa l’80% degli incidenti gestiti da MTF riguarda questo ambito. Gli account compromessi sono particolarmente interessanti per gli aggressori, poiché possono consentire l’accesso a e-mail, file, Teams e altre informazioni aziendali. Particolarmente insidioso: dopo aver preso il controllo di un account, gli aggressori non agiscono necessariamente subito. Possono monitorare il traffico di posta elettronica per un lungo periodo e attendere l’occasione giusta per manipolare, ad esempio, le informazioni di pagamento.
L’obiettivo di un Security Operations Center non è quindi quello di rendere impossibile ogni attacco. Si tratta piuttosto di individuare le attività sospette il prima possibile, classificarle e intervenire prima che causino danni più gravi.
Dallo sci alla gestione aziendale
Dopo aver affrontato temi quali la criminalità informatica, il ransomware e le operazioni di sicurezza, la prospettiva si è spostata, per concludere, sulle piste da sci.
Marco Büchel conosce bene le situazioni in cui è necessario prendere decisioni in pochi secondi. L’ex sciatore di Coppa del Mondo ha descritto una discesa sulla Streif in cui un salto non è andato come previsto. In pochissimo tempo ha dovuto decidere se mantenere la traiettoria prevista o modificare il suo piano. La sua conclusione:
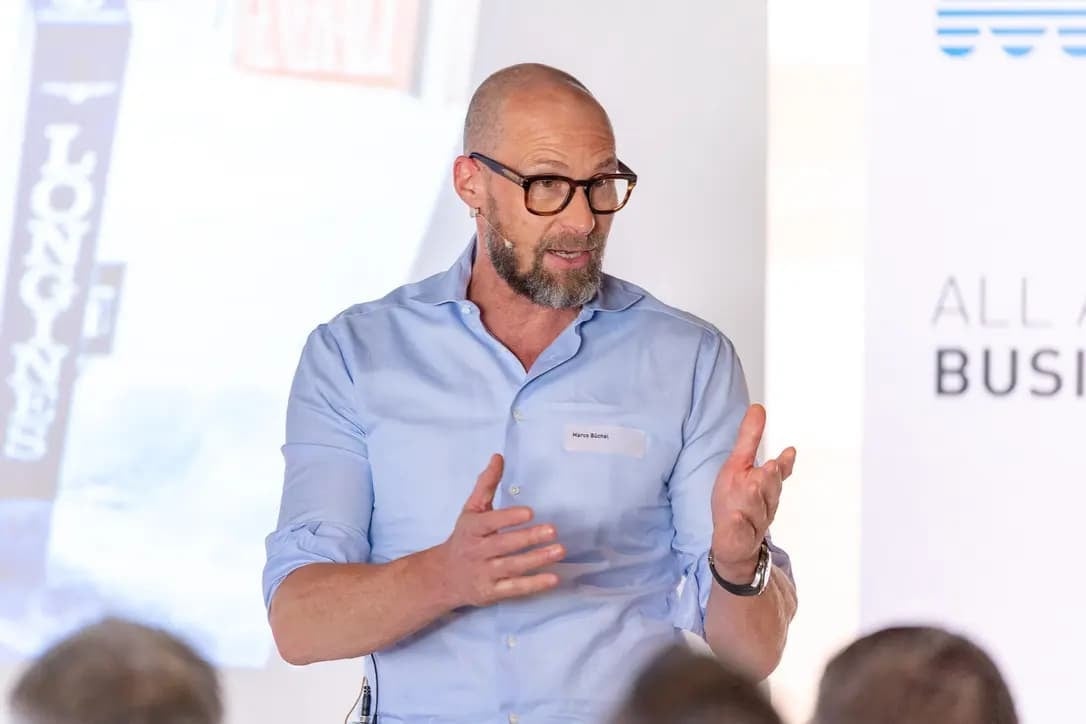
«Se la realtà modifica il mio piano, modifico il piano e non l’obiettivo.»
È proprio qui che risiede il legame con la gestione del rischio nelle aziende. La preparazione è fondamentale. Altrettanto importante, però, è la capacità di accettare una situazione mutata, rivalutare i rischi e rimanere comunque in grado di agire.
Chi si trova alla linea di partenza della Streif non può eliminare completamente il rischio. Può però prepararsi, valutare il rischio e prevedere margini sufficienti per gli imprevisti.
Büchel ha infine sintetizzato la questione della gestione consapevole del rischio in due domande personali:
«Quanto vuoi che sia difficile? E perché lo fai?»
MTF: il vostro partner per la sicurezza informatica e la resilienza
Rimanere in grado di agire è l’obiettivo vero e proprio
Il Cybersecurity Talk Liechtenstein ha illustrato la resilienza informatica da prospettive molto diverse. Ciononostante, un pensiero comune ha attraversato tutte le relazioni: non si tratta di escludere completamente ogni rischio. Si tratta piuttosto di comprendere i rischi, prepararsi in modo mirato e mantenere la capacità di agire anche quando la realtà si discosta dal piano.
Ciò comprende misure di protezione tecniche e un monitoraggio continuo, così come backup funzionanti, responsabilità chiare, processi documentati, procedure di emergenza collaudate e partner affidabili.
La sicurezza informatica diventa così parte integrante della gestione aziendale. Infatti, al più tardi in caso di emergenza, non si tratta più solo di sistemi e dati, ma della capacità di un’azienda di proseguire la propria attività e di prendere le decisioni giuste sotto pressione.
MTF supporta le aziende nell’affrontare i rischi informatici in modo olistico: dalla sensibilizzazione alla sicurezza e dalle misure tecniche di protezione, passando per le operazioni di sicurezza e il monitoraggio continuo, fino al supporto in caso di incidenti.
L’attenzione non è rivolta a una singola soluzione di sicurezza, ma all’interazione tra organizzazione, collaboratori e tecnologia. L’obiettivo è un ambiente IT in grado di individuare tempestivamente le minacce, ridurre i rischi e aiutare le aziende a rimanere operative anche in caso di emergenza.
Anche interessante
Avete Domande?
Tobias Menzi
Geschäftsleiter Region Liechtenstein, St. Gallen & Chur