Eventrückblick Cybersecurity Talk Zürich
Ein Cyberangriff beginnt selten mit einem grossen Knall. Oft startet er mit einem kompromittierten Konto, einem infizierten Anhang, einer ungepatchten Schwachstelle oder einer verdächtigen Verbindung, die erst später auffällt. Am Cybersecurity Talk Zürich wurde deutlich: Wenn Cybercrime ein Unternehmen trifft, geht es nicht nur um Technik. Es geht um Entscheidungen, Beweissicherung, Krisenkommunikation, Wiederherstellung und die Frage, wer im Ernstfall welche Rolle übernimmt.
Rund 60 Teilnehmende erhielten an diesem Nachmittag drei unterschiedliche Perspektiven auf dieselbe Bedrohung: den Blick der Cyber Ermittlungen der Kantonspolizei Zürich, die Erfahrung eines real betroffenen Unternehmens und den Alltag eines Security Operations Centers, das Angriffe frühzeitig erkennen und eindämmen soll.
Mit Stefan Gruner, Dienstchef Cyber Ermittlungen bei der Kantonspolizei Zürich, Roger Mattmann, ehemaliger CISO der AMAG Group und heute Leiter Fachstelle Informationssicherheit FSIS bei der Finanzdirektion Kanton Zug, sowie Tobias Meier, CTO von MTF Solutions, wurde deutlich: Cybersecurity betrifft Geschäftsleitung, IT, Mitarbeitende, Prozesse und externe Partner gleichermassen.
Cybercrime ist kein Hoodie-Klischee
Den Auftakt machte Stefan Gruner mit einem Einblick, den man selten bekommt: Wie arbeitet die Polizei, wenn ein Cyberangriff nicht mehr Theorie ist, sondern zum Ermittlungsfall wird?
Gruner zeigte, dass Cyber-Ermittlung weit mehr bedeutet als das Sammeln technischer Hinweise. Zuerst muss verstanden werden, was überhaupt passiert ist. Danach geht es um Beweissicherung, digitale Spuren, Datenträger, Logfiles, Netzwerkverkehr und internationale Zusammenarbeit. Ziel der Polizei ist nicht, die IT eines Unternehmens wieder hochzufahren. Ihr Auftrag ist es, Täterschaft zu identifizieren, zu lokalisieren und verwertbare Beweise zu sichern.
Wie professionalisiert Cybercrime heute ist, zeigte Gruner am Beispiel Ransomware. Hinter vielen Angriffen stehen keine Einzelpersonen im Hoodie, sondern arbeitsteilige Organisationen mit Entwicklern, Affiliates, Analysten, Geldwäschern und Verhandlern. Cybercrime ist damit längst ein Geschäftsmodell, mit klaren Rollen, eingespielten Abläufen und einem einfachen Ziel: Geld verdienen.
Auch die grösste Schwachstelle liess Gruner nicht aus: den Menschen. Viele Angriffe gelingen nicht wegen ausgeklügelter Technik, sondern wegen banaler Nachlässigkeit. Seine ernüchternde Beobachtung aus der Praxis: Es sei «wirklich beängstigend», wie schlecht viele Passwörter nach wie vor seien – schon ein besseres Passwort als «Admin» würde vieles verhindern.
Auch künstliche Intelligenz ist für die Cyber Ermittlungen ein Thema, wenn auch nüchterner als oft dargestellt. Einen einzelnen «Knopf», mit dem KI selbständig ganze Angriffe ausführt, gebe es nicht. Was aber deutlich zunehme, sei die Skalierung einzelner Angriffselemente: Social Engineering, um die Struktur eines Unternehmens auszukundschaften, oder das Verfassen von Phishing-Mails. Einen messbaren Gesamteffekt auf die Fallzahlen konnte die Polizei bislang jedoch noch nicht eindeutig feststellen.
Für KMU war vor allem eine Botschaft zentral: Früh melden hilft. Nicht, weil die Polizei anschliessend das Backup einspielt oder die Systeme repariert. Sondern weil jede Meldung hilft, Zusammenhänge zu erkennen, Spuren zu sichern und gegen das Gesamtproblem vorzugehen. Im Ernstfall sitzen deshalb idealerweise IT, Incident Responder, Geschäftsleitung, Rechtsabteilung und Polizei am gleichen Tisch. Gerade die Berichte von Incident Respondern sind für Ermittlungen besonders wertvoll, weil sie zeigen, wo Angreifer im System waren und was tatsächlich passiert ist.
Auch bei der Frage nach Lösegeldzahlungen blieb Gruner klar, aber realistisch. Die Polizei empfiehlt nicht zu zahlen. Gleichzeitig zeigte er Verständnis dafür, dass Unternehmen im Ernstfall vor einer existenziellen Entscheidung stehen können: zahlen oder riskieren, dass der Betrieb nicht mehr weitergeführt werden kann. Genau deshalb entscheidet sich vieles früher: bei Vorbereitung, Backups, Zuständigkeiten und der Frage, wen man im Notfall sofort anruft.
«Die Polizei sucht Spuren und Täterschaft, nicht das nächste Backup. Wir empfehlen deshalb immer, einen Incident Responder beizuziehen – sein Bericht ist für unsere Ermittlungen Gold wert.»
Der Angriff, der fast zum Super-GAU wurde
Danach zeigte Roger Mattmann, wie sich ein Cyberangriff aus Sicht eines betroffenen Unternehmens anfühlt. Nicht als abstraktes Risiko. Sondern als Situation, in der plötzlich Entscheidungen getroffen werden müssen, die den Betrieb, die Kommunikation und das Vertrauen der Kunden betreffen.
Ende Januar 2020 wurde die AMAG Group Opfer eines Cyberangriffs. AMAG kommunizierte damals öffentlich, dass ihre IT-Systeme von aussen attackiert worden seien und es wegen Sicherheitsarbeiten zu Störungen bei gewissen Prozessen kommen könne. Was hinter dieser knappen Mitteilung stand, war deutlich komplexer: Laut AMAG-Nachhaltigkeitsbericht wurde das Unternehmen durch das damalige Nationale Zentrum für Cybersicherheit, vormals MELANI, alarmiert, nachdem aus dem AMAG-Netz eine verdächtige IP-Adresse kontaktiert worden war. Als wahrscheinlicher Eintrittspunkt gilt eine Phishing-Mail, die rund einen Monat zuvor eingegangen war.
Wie knapp die Situation war, machte Mattmann greifbar: Die Angreifer verfügten bereits über Domain-Admin-Rechte – praktisch die höchste Kontrolle im Unternehmen. Die Reaktion war einschneidend: AMAG trennte sich vom Internet. Für ein Unternehmen mit rund 300 Garagen bedeutete das massive Auswirkungen auf den Alltag: keine Probefahrten, keine Reparaturprozesse, keine Teilebestellungen. Selbst Homeoffice war plötzlich keine Option mehr – ohne Internetverbindung mussten alle Mitarbeitenden ins Büro, wo es aber schlicht nicht genügend Arbeitsplätze für alle gab. Der Cyberangriff wurde damit nicht nur zum IT-Vorfall, sondern zum operativen Ausnahmezustand.
Weil ein einfaches Bereinigen bei kompromittierten Domain-Admin-Rechten nicht ausreichte, entschied sich AMAG für einen umfassenden Neuaufbau: Rund 5'100 PCs wurden neu aufgesetzt, alte und neue Umgebung liefen über Monate parallel. Was von aussen wie ein abgewehrter Angriff wirkte, bedeutete intern sieben Monate Belastung, Wochenendarbeit, Troubleshooting und Entscheidungen unter hohem Druck.
Ein Muster zog sich für Mattmann durch fast jede Ursache eines Cyberangriffs: der Mensch. Ob ein System zu spät gepatcht wird, ein Passwort zu schwach ist oder eine Phishing-Mail geöffnet wird – am Ende steht fast immer eine menschliche Entscheidung dahinter. Selbst eine technische Lücke sei letztlich oft ein «Menschenfehler», wenn ein verfügbares Update tagelang liegen bleibt, statt sofort eingespielt zu werden. Wie schnell das ausgenutzt wird, zeigte er an einem Beispiel aus der eigenen Praxis: Nachdem eine Sicherheitslücke bekannt geworden war, erfolgte der erste Angriffsversuch auf ein noch ungepatchtes System innerhalb von nur fünf Minuten.
Bezahlt wurde kein Lösegeld. Trotzdem investierte AMAG laut Mattmann fast sechs Millionen Franken. Ein grosser Teil davon floss nicht einfach in neue Security-Tools, sondern in das Aufräumen gewachsener Strukturen, in Modernisierung und in einen saubereren, besser überwachbaren Betrieb.
Seine Lehre daraus war pragmatisch: Unternehmen müssen lange vor dem Ernstfall wissen, wer welche Rolle übernimmt. Besonders wichtig sind interne Schlüsselpersonen aus IT und Fachbereichen, die Systeme, Abhängigkeiten und Berechtigungen kennen und im Notfall sofort aus dem Tagesgeschäft herausgelöst werden können. Externe Spezialisten sind wichtig. Aber ohne internes Wissen wird jede Reaktion langsamer.
Für die offene Kommunikation rund um den Vorfall wurde AMAG später mit dem ersten ISSS Courage Award ausgezeichnet. Der Preis soll Unternehmen ermutigen, Cybervorfälle und die daraus gewonnenen Erkenntnisse öffentlich zu machen und das Stigma eines Cyberangriffs zu reduzieren.
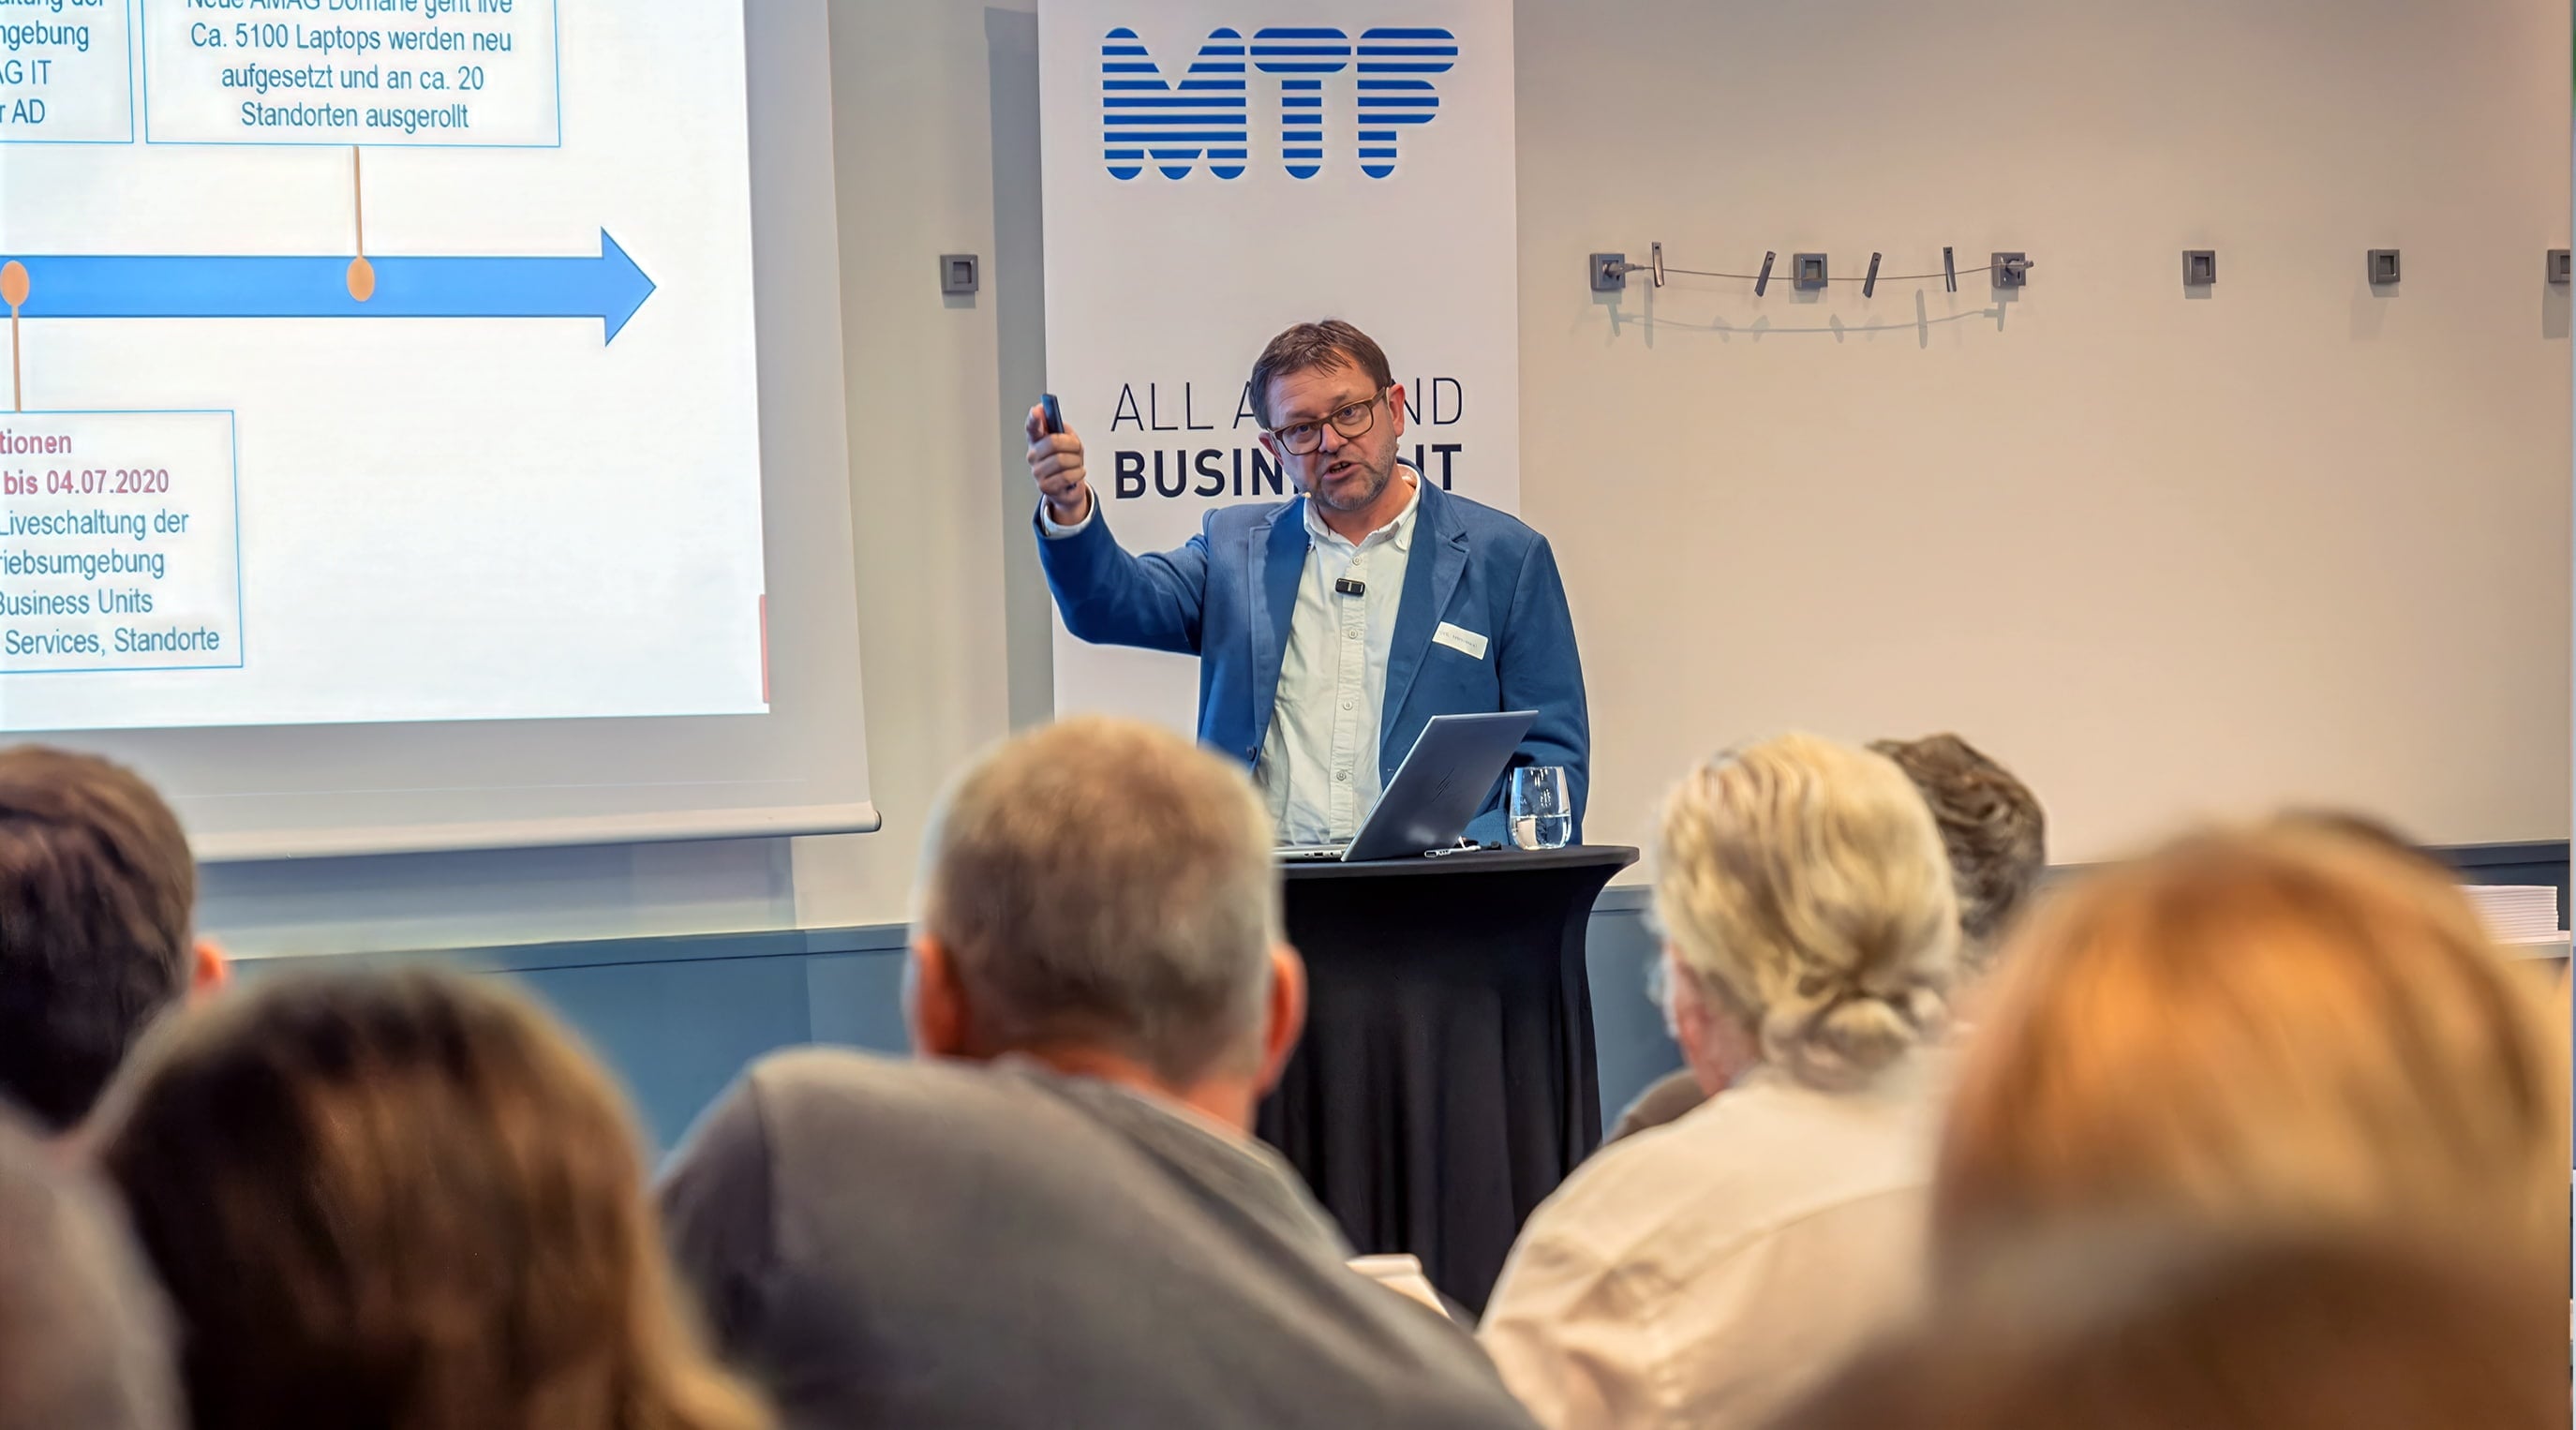
«Cybersecurity beginnt nicht im Ernstfall. Wenn der Angriff sichtbar wird, entscheidet sich nur noch, wie gut ein Unternehmen vorbereitet ist.»
Aktive Verteidigung: Technik erkennt, Menschen entscheiden
Zum Abschluss schlug Tobias Meier, CTO von MTF Solutions, den Bogen von der Krisenerfahrung zur täglichen Verteidigung. Denn bevor ein Angriff zum Fall für Polizei oder Krisenstab wird, gibt es meist erste Signale: eine ungewöhnliche Anmeldung, ein verdächtiger Link, ein kompromittiertes Konto oder eine Aktivität, die nicht ins normale Verhalten passt.
Genau hier setzt ein Security Operations Center an. Es sammelt nicht einfach technische Meldungen, sondern hilft, aus vielen einzelnen Signalen die relevanten Vorfälle herauszufiltern. Tobias Meier zeigte, wie wichtig dieses Zusammenspiel aus Technik, Mitarbeitenden und Organisation ist. Firewalls, Antivirus oder XDR-Systeme bilden die technische Basis. Entscheidend wird aber, ob geschulte Mitarbeitende, klare Abläufe und ein funktionierender Notfallplan daraus eine wirksame Verteidigung machen.
Ein grosser Teil der heutigen Angriffe spielt sich dort ab, wo Unternehmen täglich arbeiten: in Microsoft 365. Über 80 Prozent der Sicherheitsvorfälle, die MTF im letzten Jahr bearbeitete, hatten damit zu tun. Der Grund liegt auf der Hand: Kaum ein anderes System bündelt E-Mails, Teams-Chats, OneDrive, SharePoint, Kalender und interne Kommunikation an einem einzigen Ort.
«Ein einziges kompromittiertes Microsoft-365-Konto öffnet nicht nur ein Postfach – es öffnet das ganze Unternehmen.»
Meier machte deutlich, warum solche Angriffe für Unternehmen so gefährlich sind. Der erste Schritt wirkt oft harmlos: eine sauber formulierte Nachricht, ein scheinbar vertrauter Absender, ein Link auf eine vermeintliche Login-Seite. Doch wer dort seine Anmeldung bestätigt, gibt Angreifern unter Umständen nicht nur Benutzername und Passwort preis, sondern gleich die aktive Sitzung. Klassische Multifaktor-Authentifizierung kann in solchen Szenarien umgangen werden, weil sich der Angreifer zwischen Benutzer und Zielsystem setzt.
Danach beginnt häufig die eigentliche Gefahr. Angreifer müssen nicht sofort verschlüsseln, um Schaden anzurichten. Sie lesen mit, richten Weiterleitungen ein, beobachten Kommunikationsmuster und warten auf den Moment, in dem sich ein Eingriff lohnt. Etwa dann, wenn eine Rechnung verschickt, eine Zahlung vorbereitet oder eine Bankverbindung angepasst wird. Aus einem kompromittierten Konto wird so schnell ein Geschäftsrisiko.
Wirksame Verteidigung beginnt deshalb nicht bei einer einzelnen Massnahme. Sie entsteht durch mehrere Ebenen: Awareness, phishing-resistente Anmeldung mit Passkeys, Conditional Access, Geoblocking, regelmässige Sicherheitsupdates und Backups, die vom Produktivsystem getrennt sind. Entscheidend ist aber auch, dass Auffälligkeiten nicht einfach als technische Meldung liegen bleiben. Sie müssen bewertet, abgeklärt und bei Bedarf sofort in konkrete Massnahmen übersetzt werden.
Auch künstliche Intelligenz verändert diese Arbeit. Angreifer nutzen KI, um Phishing-Nachrichten glaubwürdiger zu formulieren, Webseiten schneller nachzubauen oder Informationen über Unternehmen effizienter zu sammeln. Verteidiger setzen KI ein, um grosse Datenmengen zu analysieren, Alerts zu triagieren und Anomalien schneller zu erkennen.
MTF: Ihr Partner für Cybersecurity und Resilienz
Der Cybersecurity Talk Zürich zeigte, dass Cybersecurity erst dann wirksam wird, wenn unterschiedliche Perspektiven zusammenspielen. Die Polizei denkt in Spuren, Beweisen und Täterschaft. Ein betroffenes Unternehmen denkt in Betrieb, Kommunikation und Wiederherstellung. Ein Security Operations Center denkt in Früherkennung, Eindämmung und Reaktion.
Für KMU ist genau dieses Zusammenspiel entscheidend. Cyberangriffe lassen sich nicht vollständig verhindern. Aber Unternehmen können viel dafür tun, dass aus einem Vorfall kein existenzieller Schaden wird: mit klaren Rollen, geschulten Mitarbeitenden, funktionierenden Backups, verlässlichen Partnern und einer Sicherheitsarchitektur, die Angriffe früh erkennt.
Am Ende blieb eine einfache Erkenntnis: Cybersecurity ist kein Zustand, den man einmal erreicht. Sie ist ein laufender Prozess. Und im Ernstfall zählt nicht nur, welche Technik vorhanden ist, sondern ob Menschen, Prozesse und Partner bereit sind, richtig zu handeln.
Kontaktieren Sie uns
Ob Security Operations Center, Incident Response, Microsoft-365-Schutz, Awareness oder Notfallkonzept: MTF unterstützt KMU dabei, Cyberrisiken realistisch einzuordnen und passende Massnahmen umzusetzen.
Nehmen Sie mit uns Kontakt auf. Wir beraten Sie gerne.