Eventrückblick Cybersecurity Talk Liechtenstein
Cyberangriffe kündigen sich selten an. Wenn sie sichtbar werden, bleibt oft wenig Zeit für lange Diskussionen. Systeme fallen aus, Entscheidungen müssen unter Druck getroffen werden und plötzlich zeigt sich, wie gut ein Unternehmen tatsächlich vorbereitet ist. Genau darum ging es am Cybersecurity Talk Liechtenstein in Ruggell. Rund 50 Führungspersonen aus der Region erhielten Einblicke in moderne Cyberkriminalität, reale Krisenbewältigung, aktive Verteidigung und die Frage, was Unternehmen vom Risikomanagement im Spitzensport lernen können.
Der Abend machte deutlich: Cybersecurity ist keine rein technische Aufgabe. Sie betrifft Geschäftsleitung und Verwaltungsrat ebenso wie IT, Mitarbeitende und externe Partner.
Cybercrime has long been a professional business model
Cyberkriminalität wird häufig erst dann sichtbar, wenn ein grosser Konzern betroffen ist oder ein besonders spektakulärer Fall die Schlagzeilen erreicht. Das tatsächliche Bild ist breiter. Gerade kleinere und mittlere Unternehmen geraten gezielt ins Visier von Angreifern.
Reto Zeidler, Dozent für Cybersecurity an der Hochschule Luzern und unabhängiger Sicherheitsberater, zeigte, warum. Cybercrime ist heute arbeitsteilig organisiert. Spezialisten suchen potenzielle Opfer, andere verschaffen sich Zugang zu Systemen, wieder andere stellen Schadsoftware oder Infrastruktur zur Verfügung. Selbst Geldwäsche lässt sich als Dienstleistung einkaufen.
Ein Beispiel dafür ist Ransomware as a Service. Professionelle Anbieter stellen Angriffsplattformen und Schadsoftware zur Verfügung und erhalten im Erfolgsfall einen Anteil der erpressten Summe. Dadurch sinkt die technische Einstiegshürde für Angreifer erheblich.
Das verändert auch die wirtschaftliche Logik hinter Cyberangriffen. Für Täter muss ein einzelnes Opfer nicht möglichst gross sein. Entscheidend ist, ob sich ein Angriff effizient durchführen und skalieren lässt.
Zeidler brachte es entsprechend deutlich auf den Punkt:
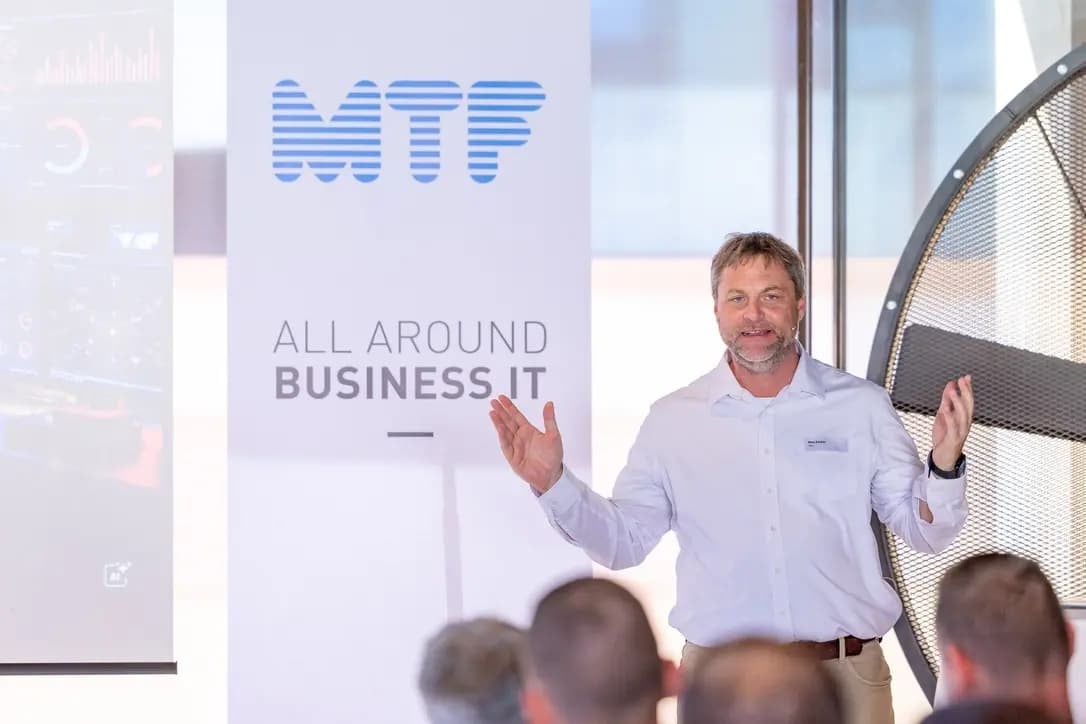
«KMU sind kein Kollateralschaden. Sie sind das Ziel.»
Hinzu kommt künstliche Intelligenz. Sie schafft nach seiner Einschätzung nicht grundsätzlich neue Angriffsformen, beschleunigt bestehende Methoden aber erheblich. Potenzielle Ziele lassen sich schneller analysieren, grosse Datenmengen effizienter auswerten und Phishing-Nachrichten professioneller erstellen. Auch gefälschte Stimmen oder Videos werden einfacher zugänglich.
Für Zeidler ist KI deshalb vor allem eines: ein Brandbeschleuniger.
Wenn aus Risiko Realität wird
Wie schnell aus einer abstrakten Bedrohung eine konkrete Unternehmenskrise werden kann, schilderte Michael Hasler aus erster Hand.
Der ehemalige Global Head of IT berichtete über einen schwerwiegenden Ransomware-Angriff auf ein international tätiges Produktionsunternehmen. Am Montagmorgen um 06:15 Uhr schlug das Monitoring Alarm. Kurz darauf war klar, dass weite Teile der Infrastruktur verschlüsselt waren. Betroffen waren zwei Rechenzentren, zahlreiche Server und Clients sowie Systeme in mehreren Ländern. Produktion, Logistik, Administration und Verkaufsstellen waren teilweise nicht mehr arbeitsfähig.
Die ersten Stunden beschreibt Hasler als eine Folge schlechter Nachrichten. Selbst die Backups schienen zunächst verschlüsselt. Gleichzeitig musste das Unternehmen entscheiden, welche Systeme zuerst benötigt wurden, wie Mitarbeitende informiert werden sollten und wie der Betrieb zumindest teilweise weiterlaufen konnte.
Teilweise bedeutete das: zurück zu Papier und Bleistift.
Verkaufsstellen wurden telefonisch unterstützt, Zahlungsterminals neu konfiguriert und Prozesse improvisiert. Entscheidend war schliesslich ein Snapshot, den die Angreifer übersehen hatten. Er ermöglichte den Wiederaufbau der Infrastruktur mit einem vergleichsweise aktuellen Datenstand.
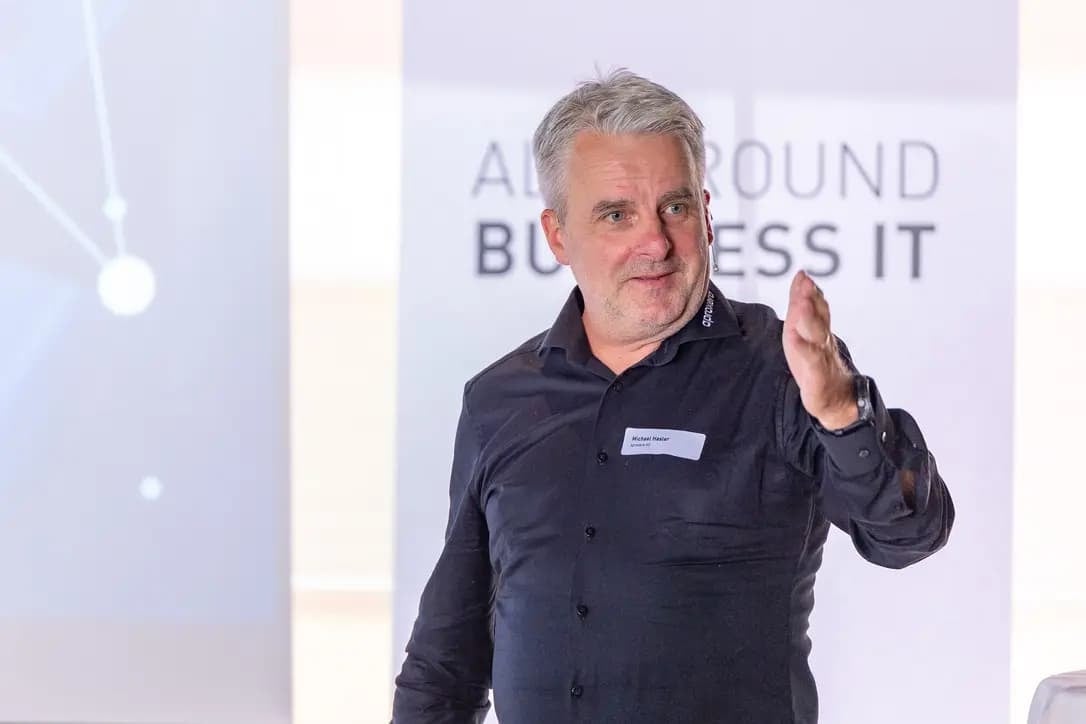
«Im Ernstfall entscheidet ein funktionierendes Backup – und starke Partner, auf die man sich verlassen kann.»
Dabei zeigte sich auch, dass technische Prioritäten nicht automatisch der Unternehmenshierarchie folgen. Nicht der Laptop des Geschäftsführers musste zuerst wieder funktionieren, sondern jene Systeme und Geräte, die Produktion, Logistik und zentrale Geschäftsprozesse ermöglichten.
Vorbereitung beginnt vor dem Ernstfall
Besonders eindrücklich war Haslers Rückblick auf die Tage unmittelbar vor dem Angriff. Bereits am Freitag hatte das Unternehmen einen Hinweis erhalten, dass sein Name in einschlägigen Foren aufgetaucht war. Die Systeme wurden intensiver überwacht, zunächst jedoch ohne auffälligen Befund.
Rückblickend sei klar gewesen, welche drastischere Massnahme sinnvoll gewesen wäre: die Verbindung nach aussen zu unterbrechen. Doch genau solche Entscheidungen sind im laufenden Betrieb alles andere als einfach. Die spätere Analyse zeigte zudem, dass die Angreifer bereits deutlich früher Zugang zur Infrastruktur erhalten hatten. Unter anderem spielten ein unzureichend geschützter externer Zugang und technische Altlasten eine Rolle.
Für Hasler lagen die wichtigsten Erkenntnisse deshalb nicht allein in einzelnen technischen Massnahmen. Ebenso entscheidend sind klare Verantwortlichkeiten, dokumentierte Prozesse, ein funktionierendes Business Continuity Management und Partner, auf die im Ernstfall sofort zurückgegriffen werden kann. Auch das Wissen einzelner Mitarbeitender kann dabei entscheidend sein. Wer kennt die Abhängigkeiten einer bestimmten Produktionsmaschine? Wer weiss, welcher externe Anbieter zuständig ist? Und ist dieses Wissen dokumentiert, wenn eine Person das Unternehmen verlässt?
Sein Rückblick auf die eigene Situation vor dem Vorfall fiel entsprechend selbstkritisch aus. Auf die Frage, wie gut das Unternehmen damals aufgestellt gewesen sei, antwortete Hasler sinngemäss: «Ich hatte blindes Vertrauen.» Cybersecurity lässt sich damit nicht einfach an die IT delegieren. Die Verantwortung für Risiken, Prioritäten und Krisenentscheidungen bleibt eine Führungsaufgabe.
Erkennen, bevor aus einem Vorfall ein Schaden wird
Genau an diesem Punkt setzte Tobias Meier, CTO von MTF Solutions, an. Sein Fokus lag auf der Frage, wie Bedrohungen möglichst früh erkannt und eingedämmt werden können.
Informationssicherheit basiert für ihn auf drei Säulen: Organisation, Mitarbeitende und Technik. Eine einzelne Sicherheitslösung kann deshalb nie alle Risiken abdecken. Prozesse und Verantwortlichkeiten gehören genauso dazu wie Security Awareness, technische Schutzmechanismen, sichere Authentifizierung und funktionierende Backups.
Meier betonte dabei besonders die Rolle der Mitarbeitenden:
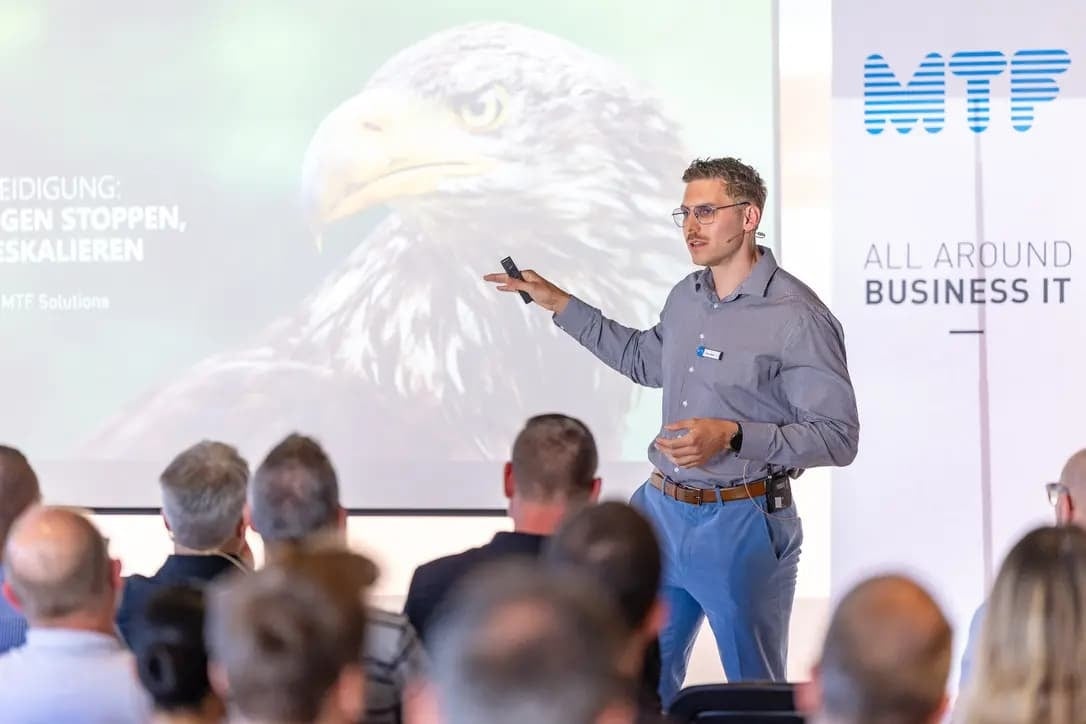
«Security Awareness ist fast der grösste Hebel, den man hat.»
Regelmässige Trainings, Phishing-Simulationen und ein bewusster Umgang mit verdächtigen Anmeldungen oder Nachrichten können dazu beitragen, viele Angriffe bereits an einer frühen Stelle zu stoppen.
Wie gross die Datenmenge ist, die zusätzlich technisch überwacht werden muss, zeigen die Zahlen aus dem Security Operations Center von MTF. 2025 wurden bei den betreuten Kunden mehr als 95 Milliarden sicherheitsrelevante Events verarbeitet. Daraus entstanden rund 79'000 Alerts, die genauer untersucht wurden. 158 Fälle wurden als konkrete Incidents behandelt. Ein betriebsunterbrechender Major Incident entstand dabei nicht.
Ein Schwerpunkt liegt auf Microsoft 365. Rund 80 % der von MTF bearbeiteten Incidents betreffen laut Meier diesen Bereich. Kompromittierte Konten sind für Angreifer besonders interessant, weil sie Zugang zu E-Mails, Dateien, Teams und weiteren Unternehmensinformationen ermöglichen können. Besonders tückisch: Angreifer handeln nach der Übernahme eines Kontos nicht zwingend sofort. Sie können über längere Zeit den Mailverkehr beobachten und auf eine geeignete Gelegenheit warten, um beispielsweise Zahlungsinformationen zu manipulieren.
Das Ziel eines Security Operations Center ist deshalb nicht, jeden Angriff unmöglich zu machen. Es geht darum, verdächtige Aktivitäten möglichst früh zu erkennen, einzuordnen und einzugreifen, bevor daraus ein grösserer Schaden entsteht.
Von der Streif zur Unternehmensführung
Nach Cybercrime, Ransomware und Security Operations wechselte die Perspektive zum Abschluss auf die Skipiste.
Marco Büchel kennt Situationen, in denen Entscheidungen innerhalb von Sekunden getroffen werden müssen. Der ehemalige Weltcup-Skirennfahrer beschrieb eine Fahrt auf der Streif, bei der ein Sprung nicht wie geplant verlief. Innerhalb kürzester Zeit musste er entscheiden, ob er an seiner vorgesehenen Linie festhalten oder seinen Plan ändern sollte. Seine Erkenntnis:
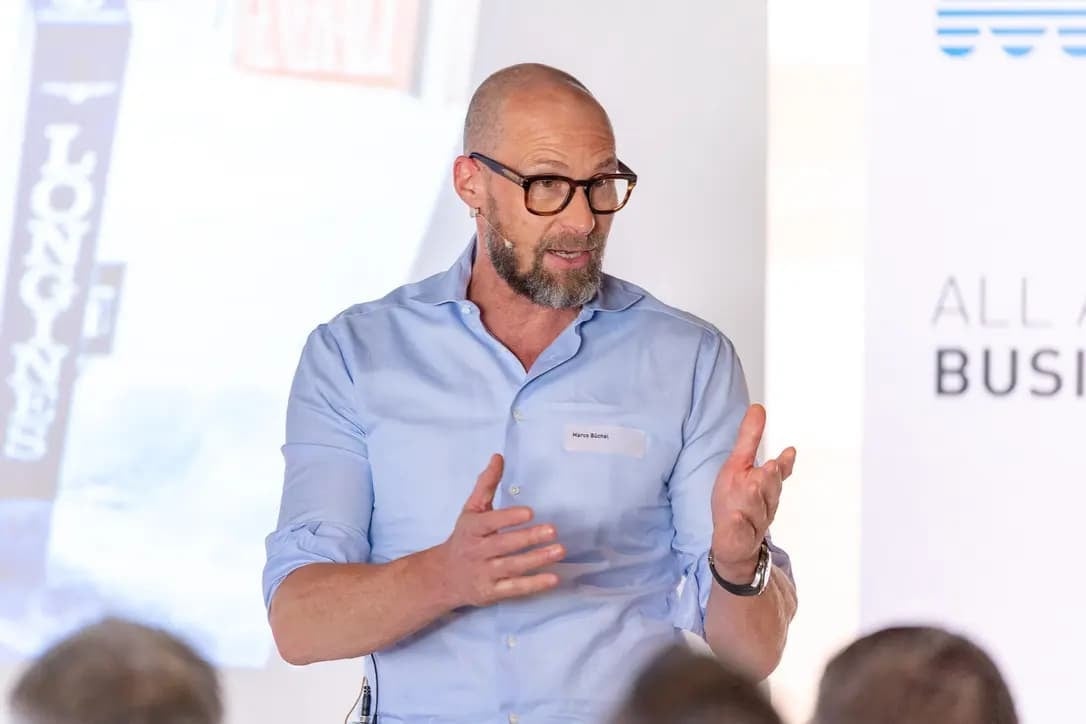
«Wenn die Realität meinen Plan verändert, verändere ich den Plan und nicht das Ziel.»
Genau darin liegt die Verbindung zum Risikomanagement in Unternehmen. Vorbereitung ist entscheidend. Ebenso wichtig ist aber die Fähigkeit, eine veränderte Situation zu akzeptieren, Risiken neu zu bewerten und trotzdem handlungsfähig zu bleiben.
Wer im Starthaus der Streif steht, kann Risiko nicht vollständig eliminieren. Er kann sich jedoch vorbereiten, das Risiko bewerten und genügend Puffer für Unvorhergesehenes einplanen.
Büchel brachte die Frage nach dem bewussten Umgang mit Risiko schliesslich auf zwei persönliche Fragen herunter:
«Wie fest willst du es? Und warum tust du es?»
MTF: Ihr Partner für Cybersecurity und Resilienz
Handlungsfähig bleiben ist das Ziel
Der Cybersecurity Talk Liechtenstein zeigte Cyberresilienz aus sehr unterschiedlichen Blickwinkeln. Trotzdem zog sich ein gemeinsamer Gedanke durch alle Referate: Es geht nicht darum, jedes Risiko vollständig auszuschliessen. Es geht darum, Risiken zu verstehen, sich gezielt darauf vorzubereiten und auch dann handlungsfähig zu bleiben, wenn die Realität vom Plan abweicht.
Dazu gehören technische Schutzmassnahmen und kontinuierliche Überwachung ebenso wie funktionierende Backups, klare Verantwortlichkeiten, dokumentierte Prozesse, geübte Notfallabläufe und verlässliche Partner.
Cybersecurity wird damit zu einem Bestandteil der Unternehmensführung. Denn spätestens im Ernstfall geht es nicht mehr nur um Systeme und Daten, sondern um die Frage, ob ein Unternehmen seinen Betrieb weiterführen und unter Druck die richtigen Entscheidungen treffen kann.
MTF unterstützt Unternehmen dabei, Cyberrisiken ganzheitlich zu adressieren: von Security Awareness und technischen Schutzmassnahmen über Security Operations und kontinuierliches Monitoring bis zur Unterstützung im Incident-Fall.
Dabei steht nicht eine einzelne Sicherheitslösung im Vordergrund, sondern das Zusammenspiel von Organisation, Mitarbeitenden und Technologie. Ziel ist eine IT-Umgebung, die Bedrohungen früh erkennt, Risiken reduziert und Unternehmen dabei unterstützt, auch im Ernstfall handlungsfähig zu bleiben.
Auch interessant
Haben Sie Fragen?
Tobias Menzi
Geschäftsleiter Region Liechtenstein, St. Gallen & Chur